HarmonyOS 权限申请合规实战:最小权限、场景说明与拒绝兜底
HarmonyOS 权限申请合规实战:最小权限、场景说明与拒绝兜底
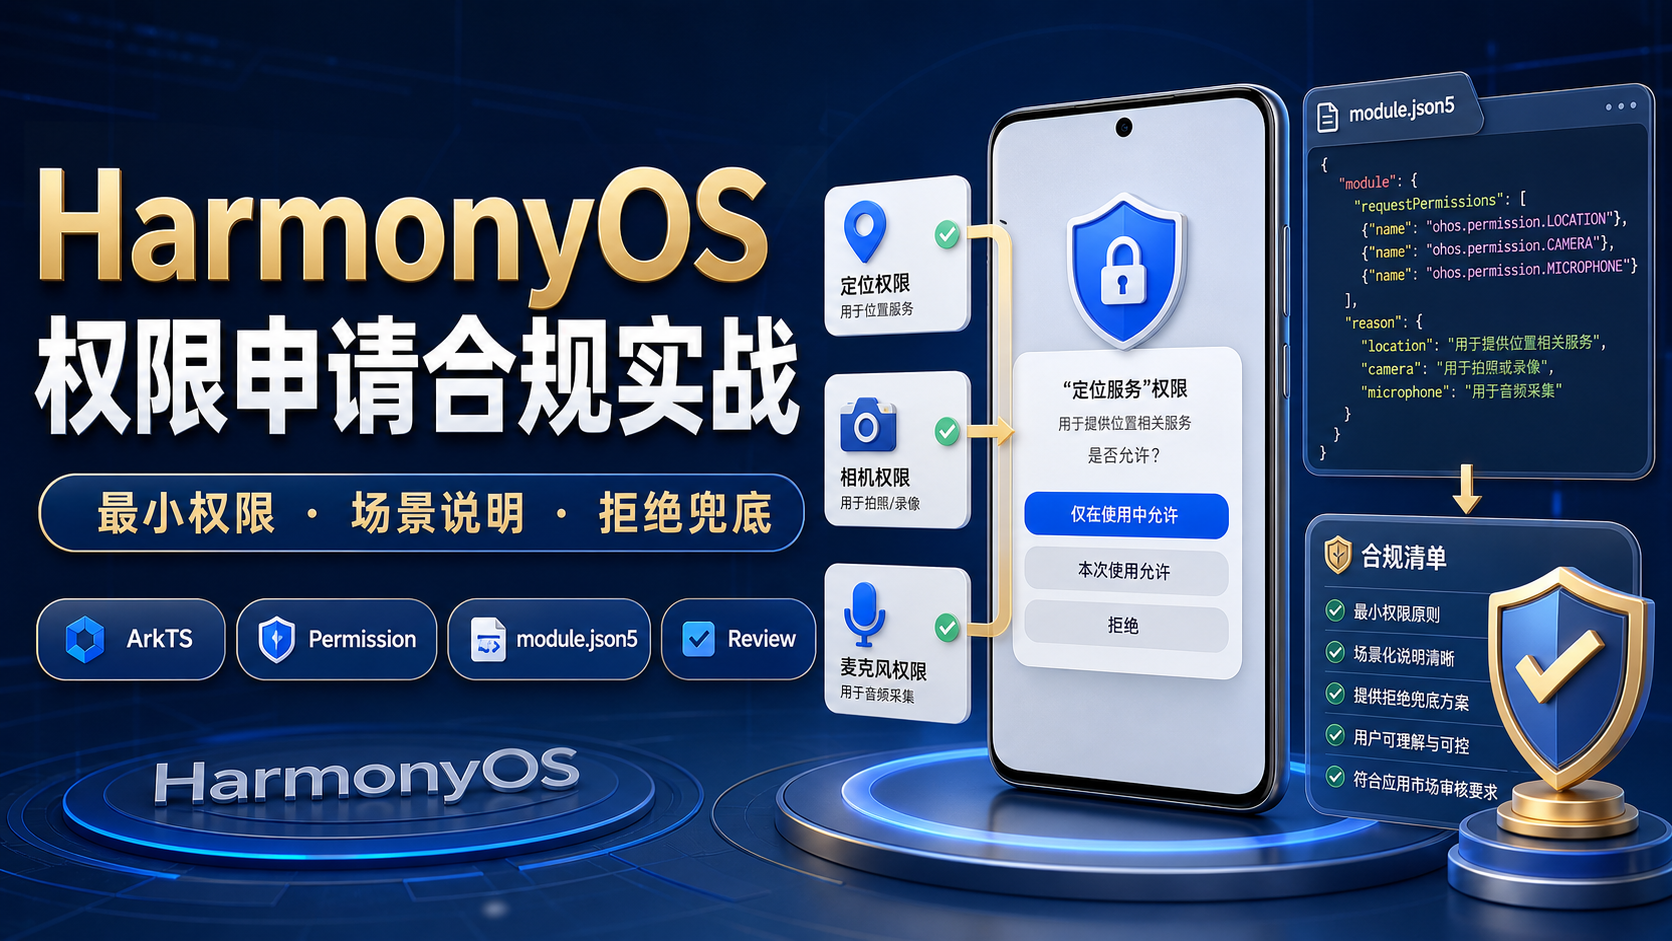
权限问题经常不是功能写不出来,而是写完以后用户不敢点、审核问不清、拒绝后页面直接不可用。比如一个拍照上传页面,刚进入就弹相机权限;一个附近门店页面,还没点击定位就申请位置;用户拒绝以后按钮继续转圈。这样的权限体验既影响转化,也容易在上架前被反复修改。
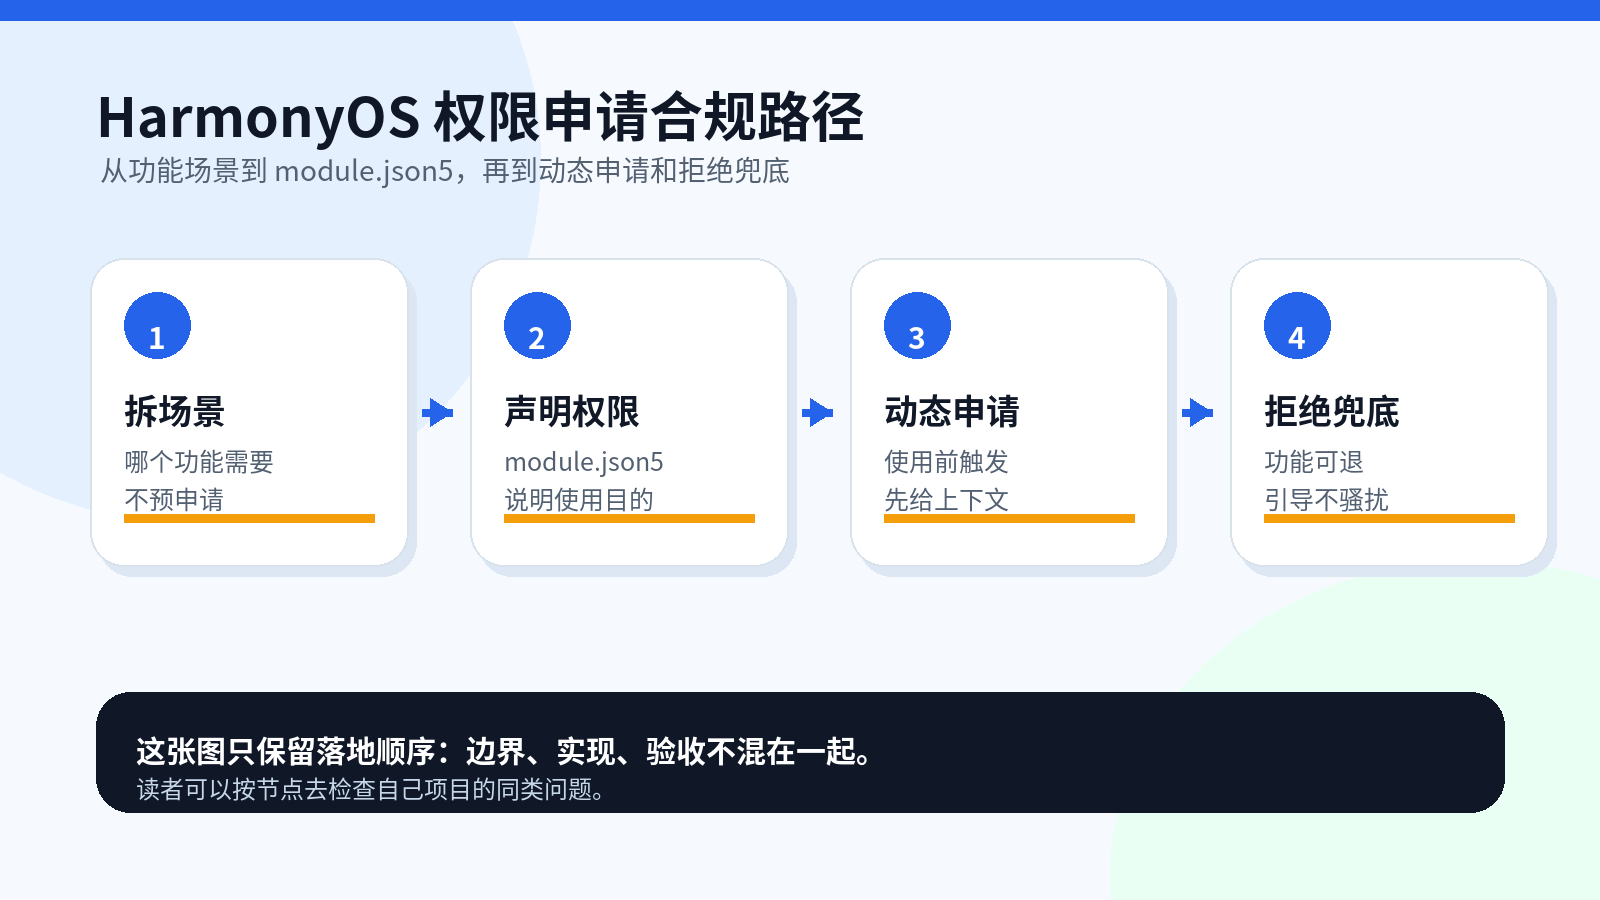
更稳的做法是把权限当成一条工程链路:先拆功能场景,再在 module.json5 声明必要权限,用户触发功能前给出上下文说明,最后为拒绝权限准备可退路径。本文用 ArkTS 和 JSON5 示例整理一套权限治理方法,读者可以按模块迁移到自己的 HarmonyOS 项目。
1. 权限不是越早申请越好
实际项目里,权限申请常见失败不是 API 调错,而是时机和理由不合理。
| 问题 | 用户感受 | 工程风险 |
|---|---|---|
| 首屏直接申请 | 不知道为什么要授权 | 用户拒绝率高,审核解释困难 |
| 多权限一起弹 | 用户看不懂用途 | 最小权限原则不清晰 |
| 拒绝后无兜底 | 页面卡死或功能消失 | 核心路径不可用 |
| 声明和功能不一致 | 权限看起来过度 | 上架材料难以自洽 |
权限设计应从“哪个功能在什么时刻需要什么能力”开始,而不是从“我可能以后会用哪些权限”开始。
2. 资料边界和文件落点
做权限前先把官方资料、配置文件和页面触发点对上。
| 资料或文件 | 用途 |
|---|---|
| 华为开发者文档中心:https://developer.huawei.com/consumer/cn/doc/ | 查询权限、应用模型、上架相关说明 |
| HarmonyOS 指南:https://developer.huawei.com/consumer/cn/doc/harmonyos-guides/ | 确认权限申请、上下文、API 边界 |
entry/src/main/module.json5 | 声明模块需要的权限 |
| 页面或服务入口 | 判断权限申请是否发生在用户触发功能时 |
版本边界建议写在项目文档里:目标 API、DevEco Studio 版本、测试设备系统版本、涉及权限清单。权限属于高敏感工程面,不建议靠口头说明维护。
3. 用权限台账先约束需求
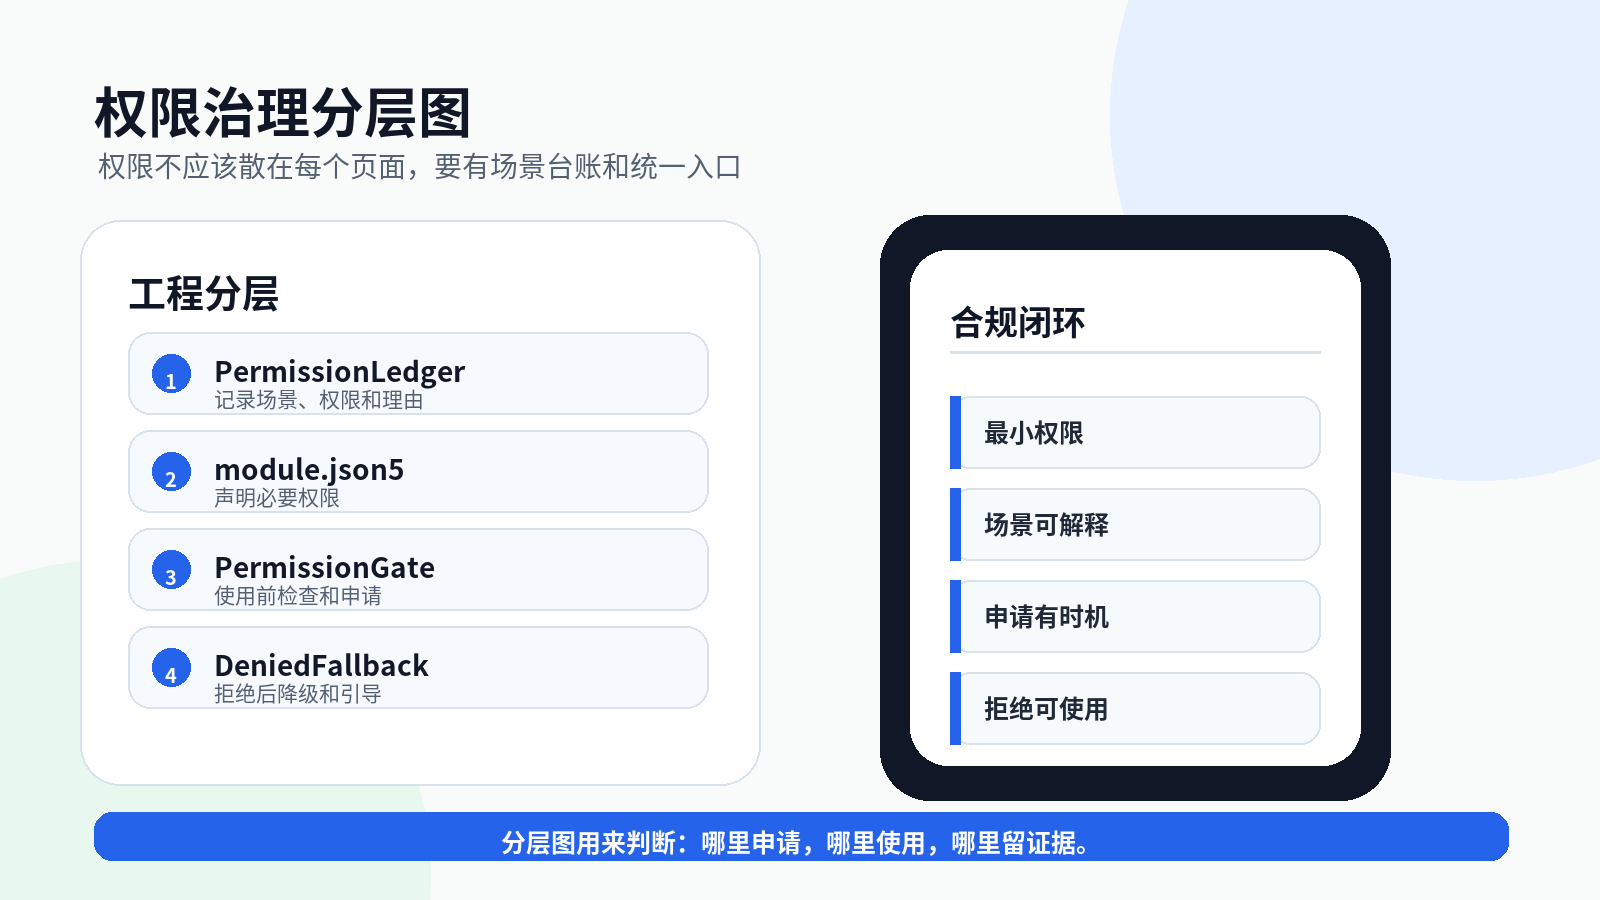
权限申请前先建台账,避免页面临时申请、后面没人知道理由。
type PermissionName =
  | 'ohos.permission.LOCATION'
  | 'ohos.permission.CAMERA'
  | 'ohos.permission.MICROPHONE';

interface PermissionScene {
  sceneId: string;
  featureName: string;
  permission: PermissionName;
  triggerAction: string;
  userReason: string;
  fallbackText: string;
}

const permissionScenes: PermissionScene[] = [
  {
    sceneId: 'nearby_store_location',
    featureName: '附近门店',
    permission: 'ohos.permission.LOCATION',
    triggerAction: '用户点击“查看附近门店”',
    userReason: '用于定位当前位置并展示附近可服务门店',
    fallbackText: '可手动选择城市继续查看门店',
  },
];
这段台账的边界是“需求是否合理”。它不负责真正申请权限,但可以让产品、开发、测试、审核材料都围绕同一份说明对齐。
4. module.json5 只声明必要权限
声明权限时不要把暂时不用的能力提前放进去。以下示例只展示结构,具体权限名称和理由要按项目功能核对。
{
  "module": {
    "name": "entry",
    "type": "entry",
    "requestPermissions": [
      {
        "name": "ohos.permission.LOCATION",
        "reason": "$string:reason_location_nearby_store",
        "usedScene": {
          "abilities": [
            "EntryAbility"
          ],
          "when": "inuse"
        }
      }
    ]
  }
}
这段配置的重点是声明和场景一致。reason 不应该写成“应用需要定位权限”这种空话,而应说明对应功能,例如“展示附近门店”。如果功能下线,权限也要一起清理。
5. 页面触发前先给上下文
权限弹窗前,页面最好先告诉用户为什么需要授权。这样用户不是被突然打断,而是知道授权后能得到什么。
interface PermissionPromptState {
  visible: boolean;
  title: string;
  description: string;
  confirmText: string;
  cancelText: string;
}

function buildPrompt(scene: PermissionScene): PermissionPromptState {
  return {
    visible: true,
    title: `需要开启${scene.featureName}相关权限`,
    description: scene.userReason,
    confirmText: '继续授权',
    cancelText: '暂不授权',
  };
}
这个函数服务页面交互层。它不申请权限,只把台账里的场景说明转成可展示内容。这样权限文案不会散落在多个页面里,也便于审核材料复用。
6. PermissionGate 统一申请入口
动态申请权限建议收口到一个入口,页面只关心“能不能继续执行功能”。
type PermissionResult = 'granted' | 'denied' | 'notDetermined';

class PermissionGate {
  async ensure(scene: PermissionScene): Promise<PermissionResult> {
    const current = await this.check(scene.permission);
    if (current === 'granted') {
      return 'granted';
    }
    return await this.request(scene.permission);
  }

  private async check(permission: PermissionName): Promise<PermissionResult> {
    // 实际项目中接入系统权限检查能力。
    return permission ? 'notDetermined' : 'denied';
  }

  private async request(permission: PermissionName): Promise<PermissionResult> {
    // 实际项目中在用户触发功能后调用动态权限申请能力。
    return permission ? 'granted' : 'denied';
  }
}
这段代码的职责是权限状态流转:先检查,未授权再申请。它防止页面重复弹窗,也让拒绝状态能进入统一兜底逻辑。
7. 拒绝权限后要给可用路径
拒绝权限不等于功能彻底不可用。附近门店可以手动选城市,扫码上传可以改为相册选择,语音输入可以切换文本输入。
interface PermissionFallbackAction {
  sceneId: string;
  message: string;
  primaryAction: string;
  secondaryAction?: string;
}

function buildFallback(scene: PermissionScene): PermissionFallbackAction {
  return {
    sceneId: scene.sceneId,
    message: scene.fallbackText,
    primaryAction: '使用替代方案',
    secondaryAction: '去设置中开启权限',
  };
}
兜底逻辑的输入是场景台账,输出是可执行动作。它防止用户拒绝后陷入死路,也能证明权限不是强制捆绑核心功能。
8. 页面完整串联示例
把台账、提示、申请和兜底串起来后,页面代码会清楚很多。
class NearbyStorePermissionController {
  private readonly gate = new PermissionGate();

  async onTapNearbyStore(): Promise<string> {
    const scene = permissionScenes.find((item) => item.sceneId === 'nearby_store_location');
    if (!scene) {
      return '场景未配置';
    }

    const result = await this.gate.ensure(scene);
    if (result === 'granted') {
      return '继续读取位置并展示附近门店';
    }

    const fallback = buildFallback(scene);
    return `${fallback.message},${fallback.primaryAction}`;
  }
}
这一层连接页面和权限能力。它只处理一个具体功能,不把所有权限混在一起。测试时也能围绕 onTapNearbyStore 验证授权、拒绝、重复点击三种路径。
9. 权限变更要同步上架材料
权限不是只改代码。只要新增或删除权限,上架材料也要同步变更。
interface PermissionReviewItem {
  permission: PermissionName;
  featureName: string;
  screenshotRequired: boolean;
  privacyPolicyMentioned: boolean;
  fallbackVerified: boolean;
}

const locationReviewItem: PermissionReviewItem = {
  permission: 'ohos.permission.LOCATION',
  featureName: '附近门店',
  screenshotRequired: true,
  privacyPolicyMentioned: true,
  fallbackVerified: true,
};
这份记录用于开发和审核之间对齐。比如新增定位权限时,要同步准备功能截图、隐私政策说明和拒绝后的替代路径。
10. 权限验证动作
权限验证要覆盖授权前、授权中、拒绝后和再次触发。
| 场景 | 操作 | 预期结果 |
|---|---|---|
| 首次点击功能 | 点击“查看附近门店” | 先出现业务说明,再申请权限 |
| 用户同意 | 允许位置权限 | 进入定位和门店列表 |
| 用户拒绝 | 拒绝位置权限 | 提供手动选择城市路径 |
| 再次点击 | 重复触发同一功能 | 不频繁骚扰式弹窗 |
| 权限关闭 | 系统设置中关闭权限 | 页面能重新识别并给出引导 |
测试时要用真机或模拟器完整走系统权限弹窗,不能只 mock 结果。权限体验和系统行为强相关。
11. 权限问题排查表
| 现象 | 优先检查 | 修复方式 |
|---|---|---|
| 权限弹窗太早 | 是否首屏自动申请 | 改成用户触发功能后申请 |
| 用户不知道用途 | 是否缺少场景说明 | 从台账生成授权前说明 |
| 拒绝后页面卡死 | 是否没有 fallback | 为每个权限配置替代路径 |
| 审核问权限用途 | 声明和功能是否一致 | 对齐 module.json5、截图、隐私政策 |
| 权限长期没人清理 | 是否缺少台账 | 每次发版检查权限清单 |
排查时先看台账。如果台账说不清,代码里通常也不会清楚。
12. 发布前权限验收记录
权限验收适合用结构化记录保存,方便复盘。
interface PermissionReleaseCheck {
  sceneId: string;
  declaredInModule: boolean;
  requestedAfterUserAction: boolean;
  fallbackWorks: boolean;
  reviewMaterialReady: boolean;
}

const nearbyPermissionCheck: PermissionReleaseCheck = {
  sceneId: 'nearby_store_location',
  declaredInModule: true,
  requestedAfterUserAction: true,
  fallbackWorks: true,
  reviewMaterialReady: true,
};
这份记录让权限验收从“看起来没问题”变成“每个关键点都已确认”。尤其是多模块项目,最好按模块汇总。
权限专项证据包:申请理由要和功能场景绑定
权限申请最容易被用户拒绝的原因,是弹窗出现时用户不知道为什么需要。补强时要把权限、触发页面、使用目的和拒绝兜底写到一起。
| 字段 | 说明 |
|---|---|
permission | 申请的具体权限 |
scene | 触发页面或动作 |
reason | 面向用户的说明 |
deniedFallback | 拒绝后的可用路径 |
interface PermissionSceneEvidence {
  permission: string
  scene: string
  reason: string
  deniedFallback: string
}

function assertPermissionScene(e: PermissionSceneEvidence): void {
  if (e.reason.length < 8) throw new Error('权限说明过短')
  if (!e.deniedFallback) throw new Error('缺少拒绝后的兜底路径')
}
这段代码把权限申请从系统弹窗前移到产品场景,减少无解释申请带来的拒绝和审核风险。
权限拒绝复现场景:给读者一组可执行核验
权限文章要让读者看到拒绝路径,而不是只展示授权成功。相机、定位、文件等能力都要准备拒绝后的页面表现和再次引导入口。
| 核验维度 | 读者需要准备的证据 |
|---|---|
| 输入 | 页面入口、用户动作、关键参数 |
| 过程 | 日志、状态变化、异常分支 |
| 输出 | UI 表现、回调结果、持久化结果 |
| 回归 | 同场景重复执行后的结果 |
interface PermissionReplayCase {
  permission: any
  scene: any
  deniedMessage: any
  retryEntry: any
}

const replay61: PermissionReplayCase = {
  permission: 'sample',
  scene: 'sample',
  deniedMessage: 'sample',
  retryEntry: 'sample',
}

function assertReplay61(item: PermissionReplayCase): void {
  if (item.deniedMessage.length < 8) throw new Error('拒绝说明不够清楚')
}
这组核验让权限申请不再只依赖系统弹窗,读者可以逐项确认拒绝后的功能路径是否仍然可用。
13. 小结:权限治理要从功能场景开始
HarmonyOS 权限申请要稳定,关键不是多封装一个申请 API,而是把“为什么申请、何时申请、拒绝怎么办、材料怎么证明”统一起来。先有场景台账,再写 module.json5,再做动态申请和拒绝兜底,最后同步审核材料,这样权限链路才不会在发版前临时返工。

讨论HarmonyOS开发技术,专注于API与组件、DevEco Studio、测试、元服务和应用上架分发等。
更多推荐
 8
 0
- 0


 已为社区贡献252条内容

所有评论(0)