HarmonyOS 埋点事件治理实战:事件目录、参数校验与脱敏上报
HarmonyOS 埋点事件治理实战:事件目录、参数校验与脱敏上报
埋点最怕两种情况:一种是没有数据,线上问题只能猜;另一种是数据很多,但事件名混乱、参数不一致、敏感字段进了日志,最后分析结果不可信。真正有用的埋点不是“哪里都打一条”,而是每个事件都有定义、参数能校验、隐私能保护、失败能补偿。
本文整理一套 HarmonyOS 应用侧埋点治理方法。示例代码用 ArkTS 风格表达,可以对接 Analytics Kit、团队自建数据平台或三方分析 SDK,重点是事件契约和上报边界。
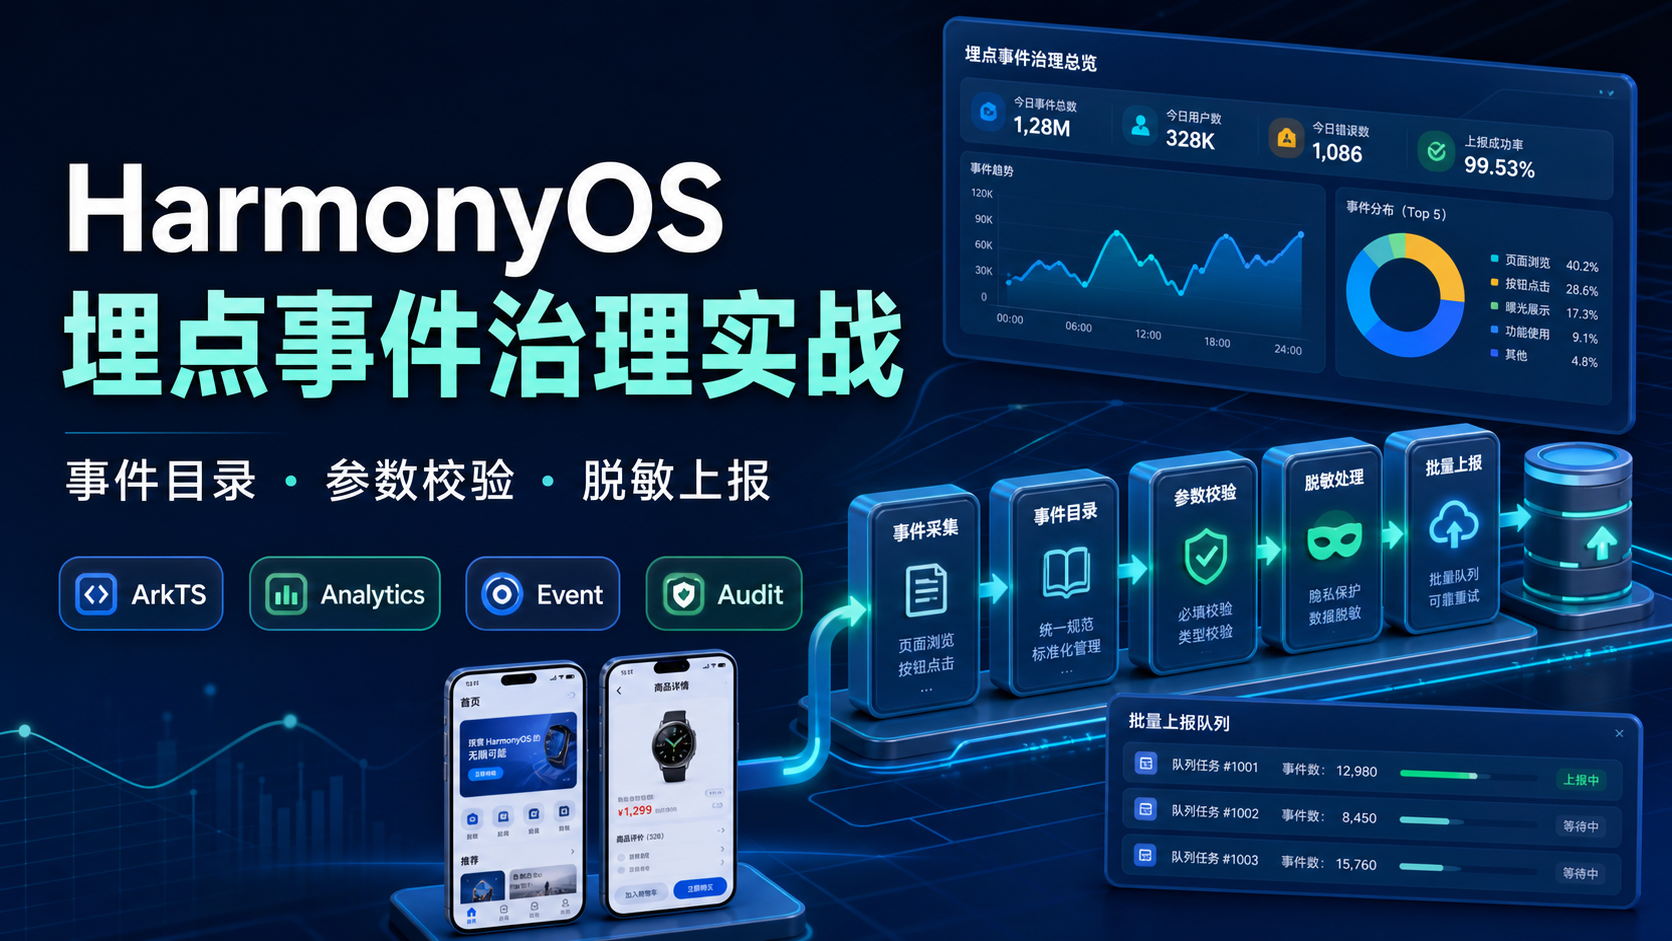
1. 埋点先从事件目录开始
| 问题 | 现象 | 治理方式 |
|---|---|---|
| 事件名随手写 | 同一个点击有多个名字 | 统一 EventCatalog |
| 参数不稳定 | 有时传 string,有时传 number | 上报前类型校验 |
| 隐私泄漏 | 手机号、token 被上报 | 统一脱敏和黑名单 |
| 失败丢失 | 弱网下事件消失 | 本地队列和重试 |
如果没有事件目录,后续分析看板、A/B 实验和运营决策都会建立在不稳定数据上。
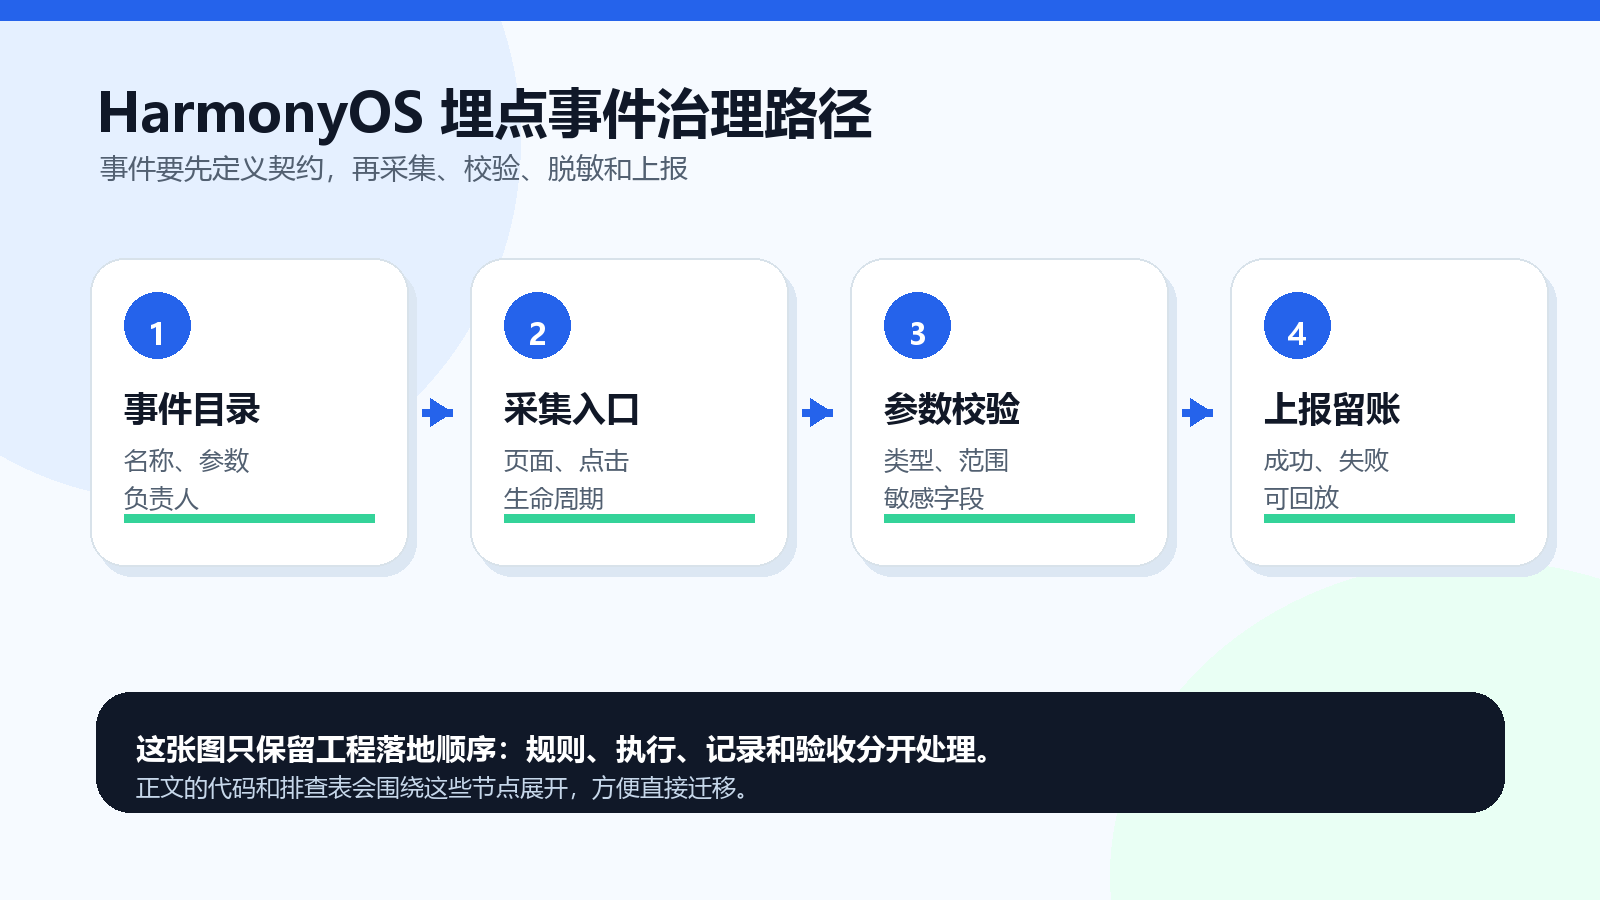
2. 分析资料边界和工程落点
| 资料或位置 | 作用 |
|---|---|
| 华为开发者文档中心:https://developer.huawei.com/consumer/cn/doc/ | 查询 Analytics Kit、AGC 等能力入口 |
| HarmonyOS 指南:https://developer.huawei.com/consumer/cn/doc/harmonyos-guides/ | 查询应用上下文、日志、网络、生命周期资料 |
analytics/EventCatalog.ets | 维护事件定义和参数契约 |
analytics/EventCollector.ets | 收集页面曝光、点击、业务结果 |
analytics/EventReporter.ets | 批量上报和失败补偿 |
埋点不是页面私有逻辑,建议作为基础能力统一维护。
实际项目里可以按下面方式拆目录:
| 项目位置 | 建议职责 |
|---|---|
analytics/EventCatalog.ets | 事件名、参数、负责人和敏感字段 |
analytics/EventValidator.ets | 校验必填、类型和枚举范围 |
analytics/EventSanitizer.ets | 脱敏手机号、token、位置等字段 |
analytics/EventReporter.ets | 批量上报、失败重试和队列控制 |
analytics/TrackService.ets | 页面唯一调用入口 |
这样事件变更可以先审目录,再改页面,最后看上报结果,避免数据口径散掉。
3. EventCatalog 定义事件契约
type EventParamType = 'string' | 'number' | 'boolean';

interface EventParamRule {
  name: string;
  type: EventParamType;
  required: boolean;
  sensitive: boolean;
}

interface EventRule {
  eventName: string;
  owner: string;
  params: EventParamRule[];
}

const eventCatalog: EventRule[] = [
  {
    eventName: 'home_banner_click',
    owner: 'home-team',
    params: [
      { name: 'bannerId', type: 'string', required: true, sensitive: false },
      { name: 'position', type: 'number', required: true, sensitive: false },
    ],
  },
];
事件目录定义了能上报什么。新增事件必须先进入目录,否则页面随手打点很快会变成不可维护的数据垃圾。
4. 参数校验挡住脏数据
class EventValidator {
  validate(rule: EventRule, params: Record<string, Object>): string | undefined {
    for (const item of rule.params) {
      const value = params[item.name];
      if (item.required && value === undefined) {
        return `missing:${item.name}`;
      }
      if (value !== undefined && typeof value !== item.type) {
        return `type_error:${item.name}`;
      }
    }
    return undefined;
  }
}
校验层不关心业务页面,只保证事件符合契约。这样看板统计不会被错误类型污染。
5. 敏感字段统一脱敏
class EventSanitizer {
  sanitize(rule: EventRule, params: Record<string, Object>): Record<string, Object> {
    const next: Record<string, Object> = {};
    rule.params.forEach((item) => {
      const value = params[item.name];
      if (value === undefined) {
        return;
      }
      next[item.name] = item.sensitive ? 'MASKED' : value;
    });
    return next;
  }
}
脱敏不应该靠页面记忆。只要目录里标记 sensitive,上报入口就统一处理。
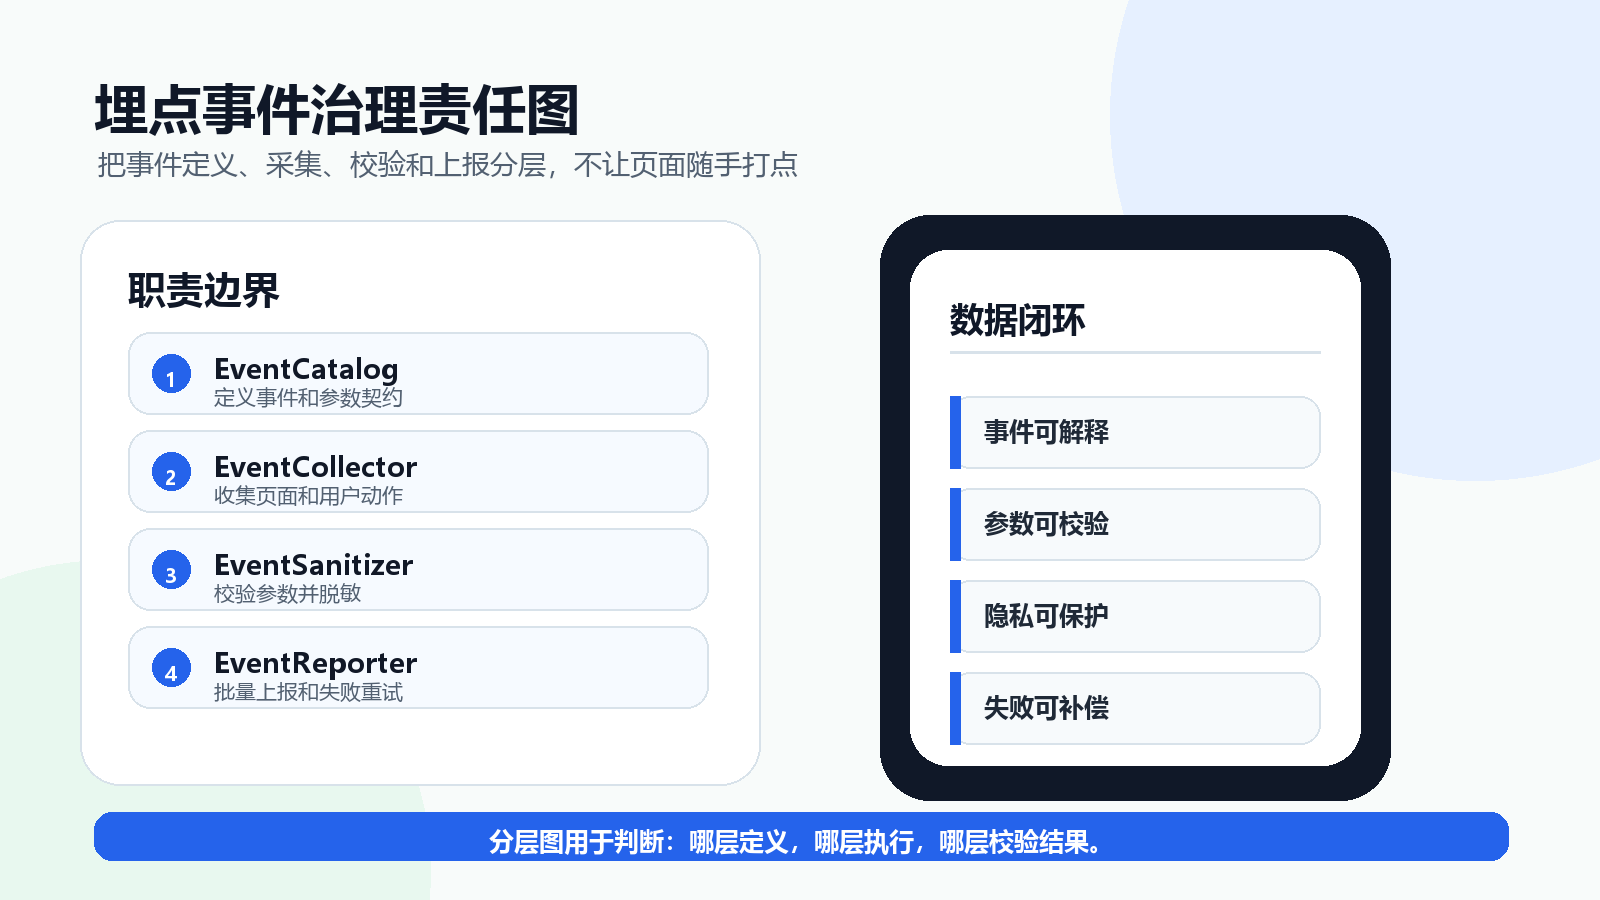
6. EventReporter 做批量上报和失败补偿
interface TrackEvent {
  eventName: string;
  params: Record<string, Object>;
  createdAt: number;
}

class EventReporter {
  private readonly queue: TrackEvent[] = [];

  enqueue(event: TrackEvent): void {
    this.queue.push(event);
  }

  async flush(): Promise<number> {
    const batch = this.queue.splice(0, 20);
    if (batch.length === 0) {
      return 0;
    }
    // 实际项目中替换为 Analytics Kit 或统一网络上报。
    await Promise.resolve();
    return batch.length;
  }
}
上报层控制批次和失败补偿,避免每次点击都直接发网络请求。弱网场景下也能保留队列,等待合适时机补报。
7. 页面只调用统一 TrackService
class TrackService {
  private readonly validator = new EventValidator();
  private readonly sanitizer = new EventSanitizer();
  private readonly reporter = new EventReporter();

  track(eventName: string, params: Record<string, Object>): void {
    const rule = eventCatalog.find((item) => item.eventName === eventName);
    if (!rule) {
      return;
    }
    const error = this.validator.validate(rule, params);
    if (error) {
      return;
    }
    this.reporter.enqueue({
      eventName,
      params: this.sanitizer.sanitize(rule, params),
      createdAt: Date.now(),
    });
  }
}
页面层只调用 track,不直接接触上报 SDK。这样后续更换数据平台,也不会影响业务页面。
8. 埋点上线前验证动作
| 场景 | 操作 | 预期结果 |
|---|---|---|
| 事件未登记 | 上报未知事件 | 不进入队列 |
| 参数缺失 | 缺少 bannerId | 拦截上报 |
| 类型错误 | position 传字符串 | 拦截上报 |
| 敏感参数 | 标记 sensitive | 上报值为 MASKED |
| 弱网补偿 | flush 失败 | 队列可保留或重试 |
埋点验证不能只在调试台看“有事件”。更可靠的做法是造错数据:缺参数、错类型、敏感字段、连续点击、网络失败。只有这些场景都被拦住或补偿,数据看板才值得信任。
interface EventReleaseCheck {
  catalogReviewed: boolean;
  invalidParamBlocked: boolean;
  sensitiveMasked: boolean;
  retryQueueVerified: boolean;
  dashboardMatched: boolean;
}

const eventReleaseCheck: EventReleaseCheck = {
  catalogReviewed: true,
  invalidParamBlocked: true,
  sensitiveMasked: true,
  retryQueueVerified: true,
  dashboardMatched: true,
};
这份记录适合每次新增关键事件时保存,尤其是漏斗、支付、登录、活动转化这类影响业务决策的事件。
9. 数据可信问题排查表
| 现象 | 优先检查 | 修复方式 |
|---|---|---|
| 看板数据突增 | 是否重复打点 | 增加去重或生命周期边界 |
| 转化漏斗断层 | 事件名是否不一致 | 收口到 EventCatalog |
| 参数统计异常 | 类型是否不稳定 | 上报前校验 |
| 隐私字段出现 | sensitive 是否漏标 | 补目录并清理上报入口 |
| 弱网丢数据 | 是否直接上报 | 使用队列和批量 flush |
排查顺序建议从事件目录开始。如果目录不存在,就先补目录;如果目录存在但数据异常,再看参数校验和上报队列。不要先改看板,因为看板只是消费数据,根因通常在采集入口。
埋点专项证据包:事件可信要先过参数关
埋点治理的核心不是多采数据,而是保证数据可信。事件名、参数类型、枚举范围和脱敏规则都要在上报前完成校验。否则分析平台里的图表越多,误导越大。
| 字段 | 说明 |
|---|---|
eventName | 事件目录中的名称 |
params | 已校验参数 |
traceId | 和业务日志串联 |
masked | 是否完成脱敏 |
interface AnalyticsEvidence {
  eventName: string
  params: Record<string, string | number | boolean>
  traceId: string
  masked: boolean
}

function assertAnalyticsEvidence(e: AnalyticsEvidence): void {
  if (!e.eventName.includes('_')) throw new Error('事件名不符合目录规范')
  if (!e.masked) throw new Error(`${e.eventName} 未完成脱敏标记`)
}
这段代码把数据可信前置到客户端,上报前就拦住不合规事件。
埋点可信复现场景:给读者一组可执行核验
埋点文章需要证明数据能被信任。事件是否在目录内、参数是否完整、敏感字段是否处理、失败是否阻断,都要在上报前完成。
| 核验维度 | 读者需要准备的证据 |
|---|---|
| 输入 | 页面入口、用户动作、关键参数 |
| 过程 | 日志、状态变化、异常分支 |
| 输出 | UI 表现、回调结果、持久化结果 |
| 回归 | 同场景重复执行后的结果 |
interface AnalyticsReplayCase {
  eventName: any
  schemaVersion: any
  masked: any
  requiredReady: any
}

const replay70: AnalyticsReplayCase = {
  eventName: 'sample',
  schemaVersion: 'sample',
  masked: 'sample',
  requiredReady: 'sample',
}

function assertReplay70(item: AnalyticsReplayCase): void {
  if (!item.requiredReady) throw new Error('埋点必填参数不完整')
}
这组核验面向数据可信,上报前先确认事件名、参数和脱敏状态,减少后续分析口径争议。
埋点污染回放表:把文章方法变成可复现动作
埋点治理要能处理错误输入。建议手动构造缺少必填参数、枚举越界、包含手机号、事件名不在目录四种情况,验证客户端是否阻断或脱敏。
| 回放动作 | 核验方式 |
|---|---|
| 缺参数不上报 | 准备输入、执行操作、记录结果、给出结论 |
| 枚举越界拒绝 | 准备输入、执行操作、记录结果、给出结论 |
| 手机号脱敏 | 准备输入、执行操作、记录结果、给出结论 |
| 未知事件进入本地告警 | 准备输入、执行操作、记录结果、给出结论 |
埋点可信度要在客户端上报前保证。读者可以把事件目录作为第一道门槛,把必填参数作为第二道门槛,把脱敏和枚举范围作为第三道门槛。任何一层失败都应该在本地留下告警,而不是把脏数据送到分析平台后再清洗。这样后续看转化率、留存或功能点击时,数据口径才有工程基础。
埋点目录的落地边界:不要把边界留给读者猜
埋点治理要避免事件无限增长。建议把事件分为页面曝光、用户点击、业务结果、异常状态四类;页面曝光不带敏感参数,用户点击只带动作和入口,业务结果带状态码,异常状态带错误分层。读者如果按这个边界维护事件目录,后续数据分析会更稳定。
| 落地项 | 处理要求 |
|---|---|
| 页面曝光看路径 | 需要有明确输入、处理边界和失败兜底 |
| 用户点击看动作 | 需要有明确输入、处理边界和失败兜底 |
| 业务结果看状态 | 需要有明确输入、处理边界和失败兜底 |
| 异常状态看分层 | 需要有明确输入、处理边界和失败兜底 |
这类边界写清楚后,读者不需要猜哪些逻辑属于页面、哪些属于服务、哪些属于发布前验收。文章的价值也会从“讲了一个功能”变成“给了一套可迁移的工程判断”。
埋点联调步骤:按真实路径走一遍
落地时建议先从一个具体事件开始,例如 pay_submit_click。第一步确认事件是否在目录中登记,第二步确认页面入口和按钮动作是否匹配,第三步确认订单金额、支付渠道等参数是否按类型上报,第四步确认手机号、昵称、地址等字段没有进入参数,第五步在测试环境查看事件是否只上报一次。这样读者可以从一个事件扩展到整个事件目录,而不是一次性重构全部埋点。
这一步的意义是让读者拿到文章后可以直接复现,而不是只理解概念。技术文章如果能把“输入、动作、日志、结果、失败兜底”写完整,读者照着做时出错概率会低很多。
10. 小结:数据先可信再分析
HarmonyOS 应用做埋点,不应只追求事件数量。事件目录保证可解释,参数校验保证可信,脱敏保护隐私,批量上报保证稳定。只有这些基础做好,后面的 A/B 实验、运营看板和问题分析才有意义。

讨论HarmonyOS开发技术,专注于API与组件、DevEco Studio、测试、元服务和应用上架分发等。
更多推荐
 5
 0
- 0


 已为社区贡献215条内容

所有评论(0)