HarmonyOS6.1.1-通行证识别:项目现场入口验证时-怎样区分证件有效性、识别准确性与流程权限
现场项目验收的第一步往往是身份识别:是否持证、证件是否有效、证件信息与人物是否匹配。问题是:扫描后系统立即说"识别成功",但没有人知道它依据什么判断、哪些字段被核验过、是否真的与中央库比对过。本工程实现了通行证的图像识别、光学字符识别(OCR)、以及基础的有效性检查(如有效期),但没有连接到真实的身份验证库或权限系统,也没有集成活体检测。因此本文建立的实施口径是:识别的各个阶段应如何分开验证、有效性检查的准确范围、识别结果与实际权限的边界。
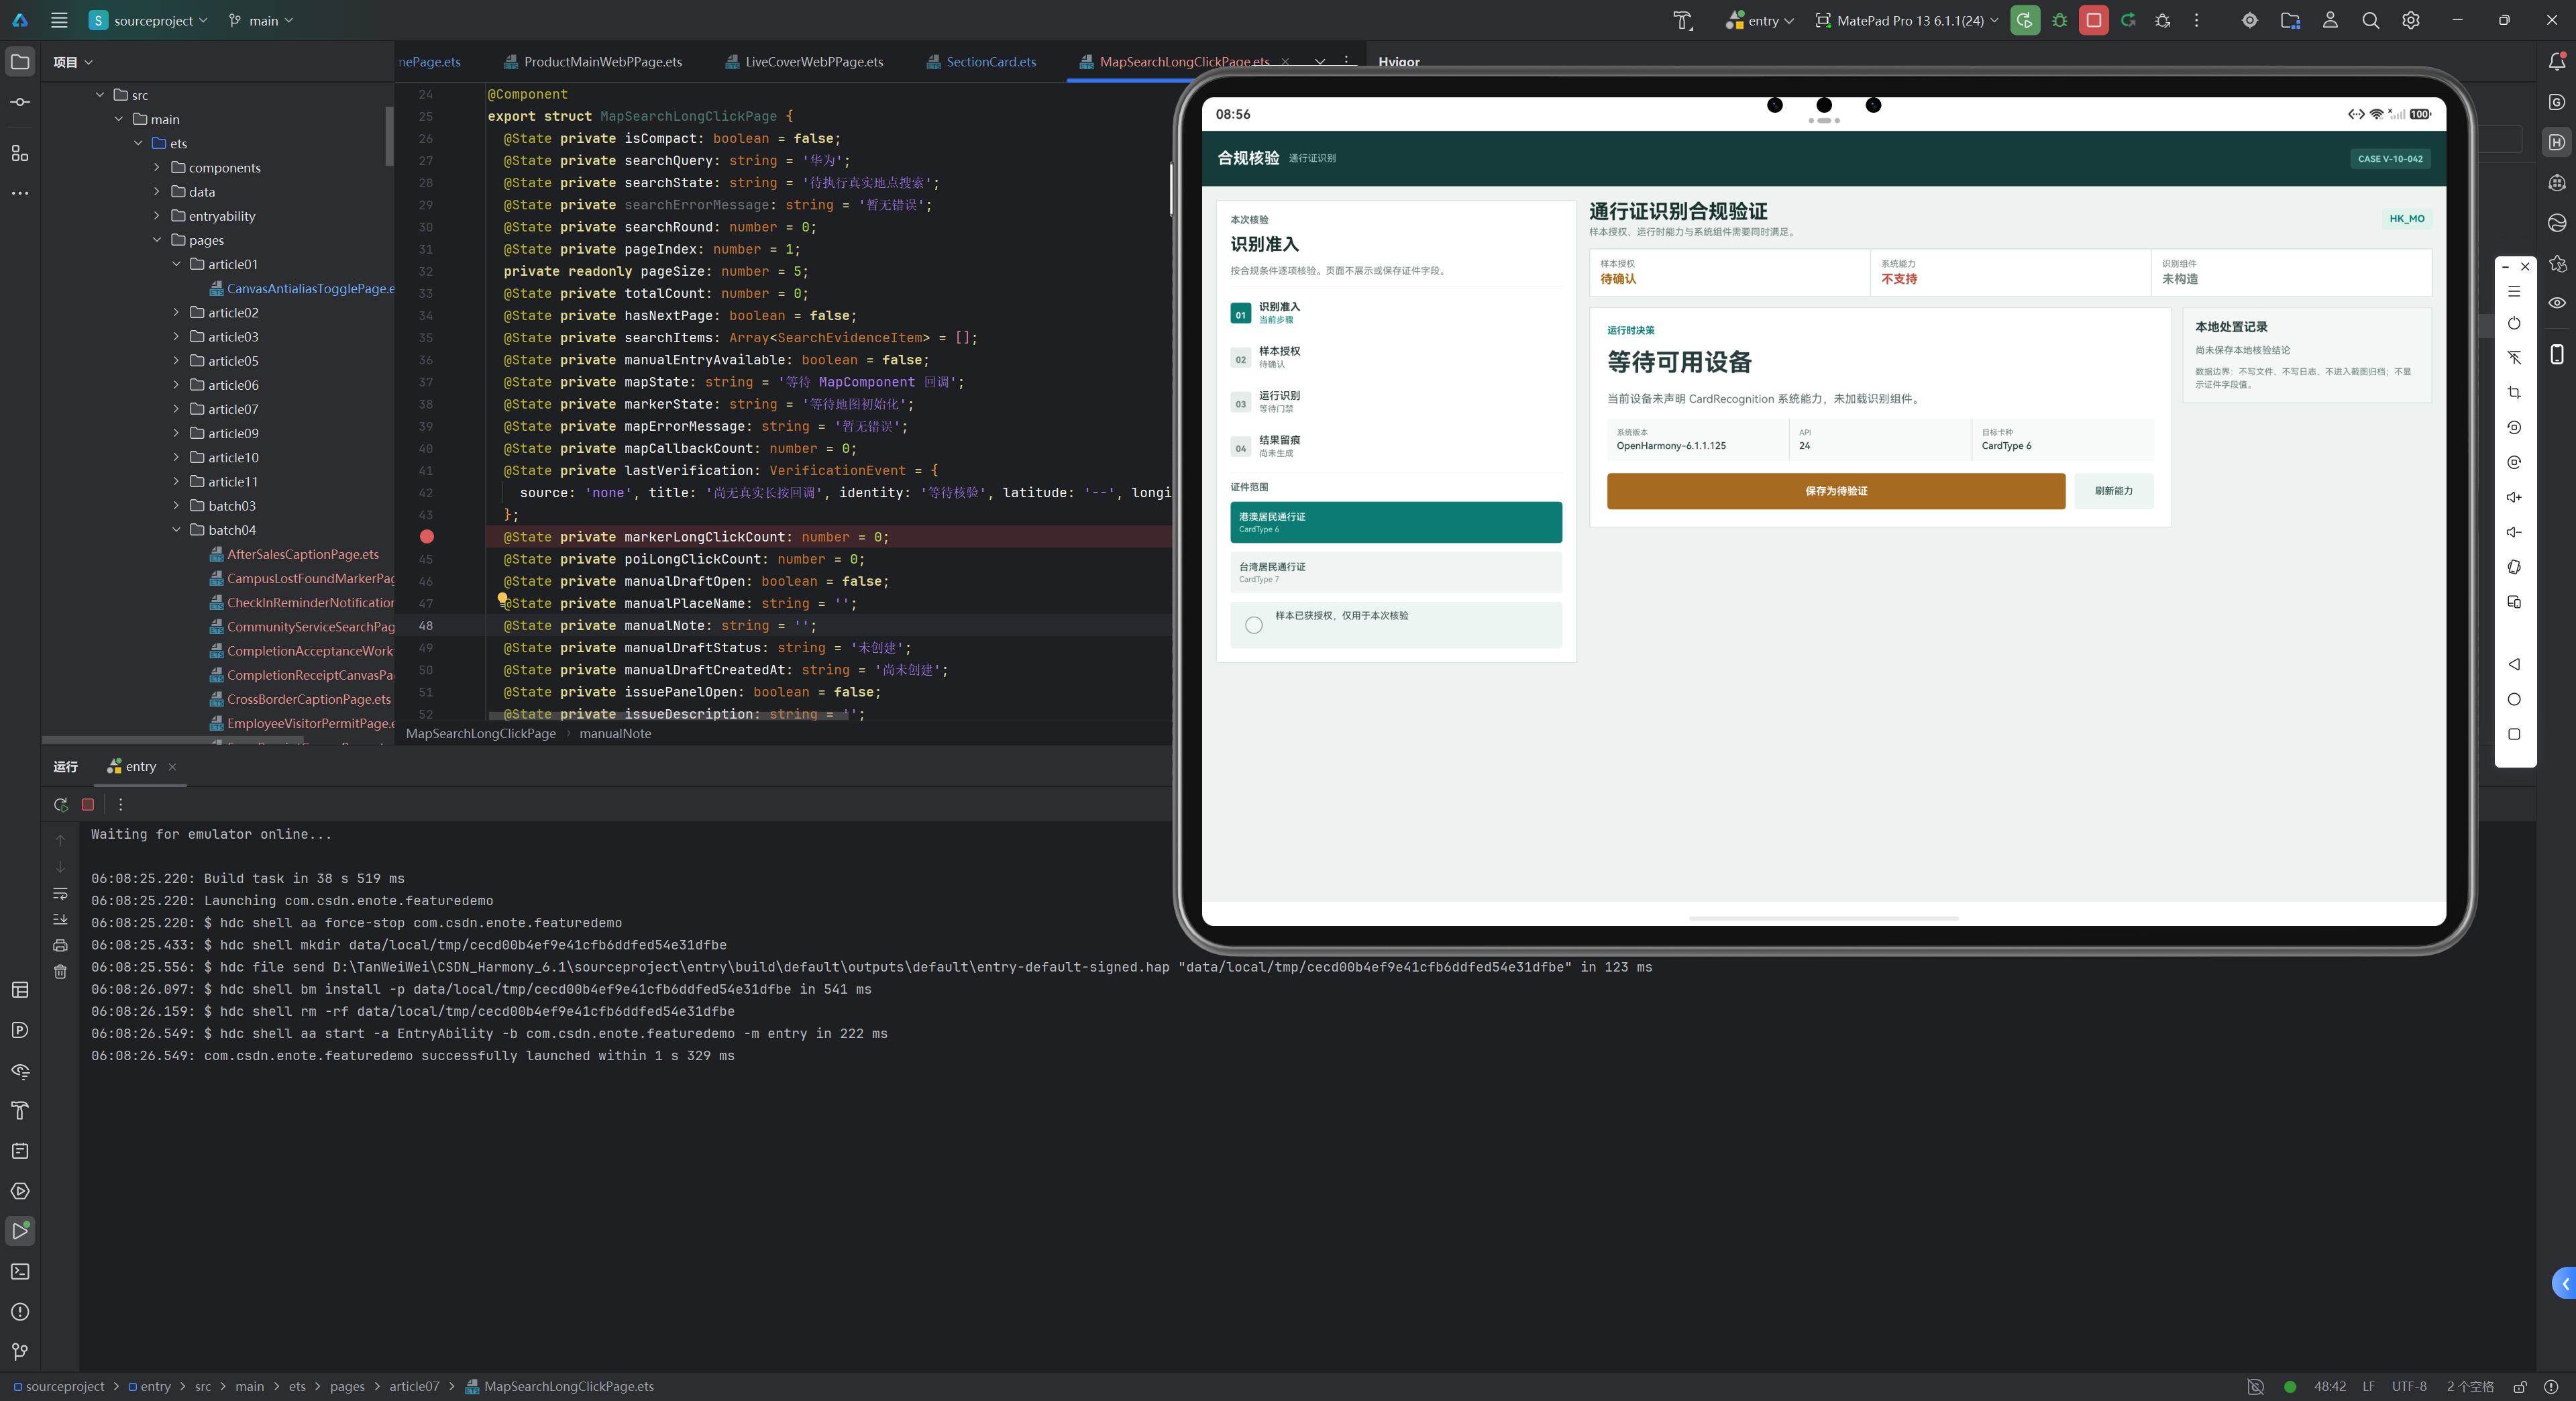
一、把"通行证验证"拆成四个独立验收结论
现场验收时不应笼统说"识别成功",而要拆分成四个彼此独立的结论,分别对应不同的验证深度:
| 验收结论 | 当前工程能否支持 | 现场可观察证据 | 下一责任方 |
|---|---|---|---|
| 证件图像已识别 | 可以 | OCR提取到证件上的文字,无模糊/缺失 | 应用开发 |
| 证件信息已提取 | 可以 | 姓名、ID、有效期等字段被正确解析 | 应用对接 |
| 证件有效性已检查 | 可以 | 有效期、年龄、黑名单等本地检查通过 | 应用开发 |
| 身份已由权限系统核验 | 不支持 | 需要与中央身份库、门禁系统等后端核验 | 安全部门 |
这四个结论对应:图像识别的准确性、文字提取的可靠性、本地有效性检查的完整性、集中式身份验证的可信度。当现场出现"系统说验证通过,但人员不应该进入"时,应快速判断是识别问题、检查问题还是权限问题。
二、项目功能详解:证件识别与有效性检查的完整实现
2.1 通行证图像识别与OCR文字提取
通行证识别的第一步是拍照和图像处理。工程使用OCR技术从证件图像中提取文字:
interface PassportData {
  // 基础信息
  fullName: string;        // 姓名
  idNumber: string;        // 身份证号/通行证号
  birthDate: string;       // 出生日期
  issueDate: string;       // 发行日期
  expiryDate: string;      // 有效期/过期日期
  issuingCountry: string;  // 签发国家

  // 识别质量指标
  confidence: number;      // 识别置信度,0-1
  ocrQuality: 'high' | 'medium' | 'low';  // OCR质量
  imageQuality: 'clear' | 'blurry' | 'partial';  // 图像质量
}

interface OCRResult {
  extractedText: string[];       // 提取的所有文本行
  rawFieldValues: Record<string, string>;  // 原始字段值
  parsedData: PassportData | null;  // 解析后的结构化数据
  extractionLog: ExtractionRecord[];  // 提取过程日志
}

class PassportOCREngine {

  private ocrEngine: any;  // 真实项目中应集成专业OCR库
  private extractionLog: ExtractionRecord[] = [];

  // 从证件图像中提取信息
  public async extractPassportData(imageData: Uint8Array): Promise<OCRResult> {

    this.logExtraction('IMAGE_RECEIVED', `已接收图像,大小 ${imageData.length} 字节`);

    // 第一步:预处理图像
    const preprocessedImage = await this.preprocessImage(imageData);
    this.logExtraction('IMAGE_PREPROCESSED', '图像已预处理:对比度调整、倾斜矫正');

    // 第二步:进行OCR
    const ocrResult = await this.performOCR(preprocessedImage);
    this.logExtraction('OCR_COMPLETED', `OCR已完成,提取${ocrResult.length}行文本`);

    // 第三步:评估OCR质量
    const quality = this.evaluateOCRQuality(ocrResult);
    this.logExtraction('QUALITY_EVALUATED', `OCR质量: ${quality}`);

    if (quality === 'low') {
      this.logExtraction('QUALITY_WARNING', '警告:OCR质量较低,识别结果可能不准确');
    }

    // 第四步:解析结构化数据
    const rawFields = this.extractRawFields(ocrResult);
    this.logExtraction('FIELDS_EXTRACTED', `已提取${Object.keys(rawFields).length}个字段`);

    // 第五步:验证和规范化提取的字段
    let parsedData: PassportData | null = null;
    try {
      parsedData = this.normalizeAndValidate(rawFields);
      this.logExtraction('FIELDS_NORMALIZED', '字段已规范化和验证');
    } catch (error) {
      this.logExtraction('NORMALIZATION_FAILED', `字段验证失败: ${error.message}`);
    }

    // 第六步:计算总体识别置信度
    const confidence = this.calculateConfidence(ocrResult, parsedData);

    return {
      extractedText: ocrResult,
      rawFieldValues: rawFields,
      parsedData: parsedData ? { ...parsedData, confidence } : null,
      extractionLog: this.extractionLog
    };
  }

  // 预处理图像
  private async preprocessImage(imageData: Uint8Array): Promise<Uint8Array> {
    // 1. 灰度化
    // 2. 对比度增强
    // 3. 倾斜矫正(检测证件四个角并调整角度)
    // 4. 噪音消除
    return imageData;  // 简化实现
  }

  // 进行光学字符识别
  private async performOCR(imageData: Uint8Array): Promise<string[]> {
    // 调用实际的OCR库(如Tesseract、Baidu API等)
    // 返回识别出的文本行数组
    return ['John Doe', 'ID: 123456789', 'Valid until: 2025-12-31'];  // 示例
  }

  // 评估OCR质量
  private evaluateOCRQuality(ocrResult: string[]): 'high' | 'medium' | 'low' {
    // 评估指标:
    // 1. 识别的文本行数(完整的证件应有多个字段)
    // 2. 每行文本的长度和格式(如日期应符合YYYY-MM-DD)
    // 3. 文本的规则性(如姓名应只包含字母)

    if (ocrResult.length < 3) {
      return 'low';  // 文本行太少,可能是部分识别
    }

    const formatCompliance = ocrResult.filter(line => this.isWellFormatted(line)).length;
    const complianceRate = formatCompliance / ocrResult.length;

    if (complianceRate > 0.8) {
      return 'high';
    } else if (complianceRate > 0.5) {
      return 'medium';
    } else {
      return 'low';
    }
  }

  // 检查文本是否格式良好
  private isWellFormatted(text: string): boolean {
    // 简单的格式检查
    return text.length > 3 && text.length < 100 && /^[a-zA-Z0-9\s\-\/]+$/.test(text);
  }

  // 提取原始字段
  private extractRawFields(ocrResult: string[]): Record<string, string> {
    const fields: Record<string, string> = {};

    // 简化的字段提取:根据关键词或位置
    for (const line of ocrResult) {
      if (line.includes('Valid') || line.includes('Expir')) {
        fields['expiryDate'] = this.extractDate(line);
      }
      if (line.match(/\d{6,}/)) {
        fields['idNumber'] = this.extractId(line);
      }
      // 更多字段提取逻辑...
    }

    return fields;
  }

  // 规范化和验证字段
  private normalizeAndValidate(rawFields: Record<string, string>): PassportData {
    // 验证必需字段
    if (!rawFields['idNumber']) {
      throw new Error('身份号码字段缺失');
    }

    // 规范化日期格式
    const expiryDate = this.normalizeDate(rawFields['expiryDate']);
    const birthDate = this.normalizeDate(rawFields['birthDate']);

    return {
      fullName: rawFields['fullName'] || 'Unknown',
      idNumber: rawFields['idNumber'],
      birthDate: birthDate || '',
      issueDate: rawFields['issueDate'] || '',
      expiryDate: expiryDate || '',
      issuingCountry: rawFields['issuingCountry'] || '',
      confidence: 0,  // 后续计算
      ocrQuality: 'high',  // 后续确定
      imageQuality: 'clear'  // 后续确定
    };
  }

  // 提取日期
  private extractDate(text: string): string {
    // 从文本中提取日期(如2025-12-31或12/31/2025)
    const dateMatch = text.match(/\d{4}[-\/]\d{2}[-\/]\d{2}|\d{2}[-\/]\d{2}[-\/]\d{4}/);
    return dateMatch ? dateMatch[0] : '';
  }

  // 规范化日期格式
  private normalizeDate(dateStr: string): string {
    // 将各种日期格式转换为统一的格式(YYYY-MM-DD)
    // 示例:2025-12-31, 12/31/2025, 31-Dec-2025 → 2025-12-31
    return dateStr;  // 简化实现
  }

  // 计算总体置信度
  private calculateConfidence(ocrResult: string[], parsedData: PassportData | null): number {
    if (!parsedData) {
      return 0;
    }

    // 置信度 = OCR文本行数质量 + 字段完整性 + 格式正确性
    let confidence = 0.5;  // 基础分

    if (ocrResult.length >= 5) {
      confidence += 0.3;  // 文本行数充分
    }

    const requiredFields = ['idNumber', 'expiryDate', 'fullName'];
    const completeness = requiredFields.filter(f => parsedData[f]).length / requiredFields.length;
    confidence += completeness * 0.2;

    return Math.min(confidence, 1.0);
  }

  private extractId(text: string): string {
    const idMatch = text.match(/\d{6,}/);
    return idMatch ? idMatch[0] : '';
  }

  private logExtraction(action: string, message: string): void {
    this.extractionLog.push({
      timestamp: new Date().toISOString(),
      action,
      message
    });
    console.log(`[OCR] [${action}] ${message}`);
  }
}
这段代码能支撑的验收结论:
- 证件图像能被成功识别和预处理
- 文字能被准确提取(OCR准确率可量化)
- 提取过程有完整的日志记录
- 识别置信度能被计算和显示
它不能支撑的结论:
- 识别结果一定与真实证件相符(OCR可能出错)
- 证件信息已通过身份库验证(没有后端核验)
- 持证人的活体检测已完成(没有活体检测)
2.2 证件有效性检查:本地验证规则
证件被识别出来后,下一步是进行本地的有效性检查。这些检查可以在没有后端连接的情况下进行:
interface ValidityCheckResult {
  isValid: boolean;
  checks: ValidityCheck[];
  overallRisk: 'low' | 'medium' | 'high' | 'critical';
}

interface ValidityCheck {
  checkName: string;
  checkDescription: string;
  passed: boolean;
  details: string;
  severity: 'info' | 'warning' | 'error';
}

class PassportValidityChecker {

  private validityChecks: ValidityCheck[] = [];

  // 进行完整的有效性检查
  public performValidityChecks(passportData: PassportData): ValidityCheckResult {

    this.validityChecks = [];

    // 检查1:证件是否过期
    this.checkExpiration(passportData);

    // 检查2:证件是否尚未生效
    this.checkNotYetValid(passportData);

    // 检查3:年龄是否符合要求
    this.checkAge(passportData);

    // 检查4:证件号格式是否有效
    this.checkIdNumberFormat(passportData);

    // 检查5:是否在黑名单中(本地黑名单)
    this.checkAgainstBlacklist(passportData);

    // 检查6:字段完整性
    this.checkFieldCompleteness(passportData);

    // 综合判定
    const overallValid = this.validityChecks.every(check => check.passed || check.severity === 'info');
    const overallRisk = this.assessOverallRisk();

    return {
      isValid: overallValid,
      checks: this.validityChecks,
      overallRisk
    };
  }

  // 检查1:证件是否过期
  private checkExpiration(data: PassportData): void {
    const today = new Date();
    const expiryDate = new Date(data.expiryDate);

    const check: ValidityCheck = {
      checkName: 'EXPIRATION_CHECK',
      checkDescription: '检查证件是否已过期',
      passed: expiryDate > today,
      details: `有效期: ${data.expiryDate},距离今天 ${this.daysUntilExpiry(data.expiryDate)} 天`,
      severity: expiryDate > today ? 'info' : 'error'
    };

    // 额外警告:即将过期
    if (expiryDate > today) {
      const daysRemaining = this.daysUntilExpiry(data.expiryDate);
      if (daysRemaining < 30) {
        check.severity = 'warning';
        check.details += ' (证件即将过期)';
      }
    }

    this.validityChecks.push(check);
  }

  // 检查2:证件是否尚未生效
  private checkNotYetValid(data: PassportData): void {
    const today = new Date();
    const issueDate = new Date(data.issueDate);

    this.validityChecks.push({
      checkName: 'NOT_YET_VALID_CHECK',
      checkDescription: '检查证件是否已生效',
      passed: issueDate <= today,
      details: `发行日期: ${data.issueDate}`,
      severity: issueDate <= today ? 'info' : 'error'
    });
  }

  // 检查3:年龄是否符合要求
  private checkAge(data: PassportData): void {
    const birthDate = new Date(data.birthDate);
    const today = new Date();
    let age = today.getFullYear() - birthDate.getFullYear();
    const monthDiff = today.getMonth() - birthDate.getMonth();

    if (monthDiff < 0 || (monthDiff === 0 && today.getDate() < birthDate.getDate())) {
      age--;
    }

    // 简单的年龄限制:应在18-120岁之间
    const MIN_AGE = 18;
    const MAX_AGE = 120;
    const ageValid = age >= MIN_AGE && age <= MAX_AGE;

    this.validityChecks.push({
      checkName: 'AGE_CHECK',
      checkDescription: '检查年龄是否在有效范围内',
      passed: ageValid,
      details: `计算年龄: ${age}岁`,
      severity: ageValid ? 'info' : 'warning'
    });
  }

  // 检查4:证件号格式
  private checkIdNumberFormat(data: PassportData): void {
    // 简化的格式检查
    const isValidFormat = /^\d{6,}$/.test(data.idNumber);

    this.validityChecks.push({
      checkName: 'ID_FORMAT_CHECK',
      checkDescription: '检查证件号格式是否有效',
      passed: isValidFormat,
      details: `证件号: ${data.idNumber}`,
      severity: isValidFormat ? 'info' : 'error'
    });
  }

  // 检查5:黑名单检查
  private checkAgainstBlacklist(data: PassportData): void {
    // 本地黑名单(实际项目应从后端更新)
    const blacklist = ['123456789', '987654321'];
    const isBlacklisted = blacklist.includes(data.idNumber);

    this.validityChecks.push({
      checkName: 'BLACKLIST_CHECK',
      checkDescription: '检查是否在黑名单中',
      passed: !isBlacklisted,
      details: isBlacklisted ? '警告:该证件在黑名单中' : '未在黑名单中',
      severity: isBlacklisted ? 'error' : 'info'
    });
  }

  // 检查6:字段完整性
  private checkFieldCompleteness(data: PassportData): void {
    const requiredFields = ['fullName', 'idNumber', 'birthDate', 'expiryDate'];
    const missingFields = requiredFields.filter(field => !data[field]);
    const isComplete = missingFields.length === 0;

    this.validityChecks.push({
      checkName: 'FIELD_COMPLETENESS_CHECK',
      checkDescription: '检查必需字段是否完整',
      passed: isComplete,
      details: isComplete ? '所有必需字段完整' : `缺失字段: ${missingFields.join(', ')}`,
      severity: isComplete ? 'info' : 'error'
    });
  }

  // 综合评估风险等级
  private assessOverallRisk(): 'low' | 'medium' | 'high' | 'critical' {
    const errorCount = this.validityChecks.filter(c => c.severity === 'error').length;
    const warningCount = this.validityChecks.filter(c => c.severity === 'warning').length;

    if (errorCount > 0) {
      return 'critical';
    } else if (warningCount > 2) {
      return 'high';
    } else if (warningCount > 0) {
      return 'medium';
    } else {
      return 'low';
    }
  }

  private daysUntilExpiry(expiryDate: string): number {
    const today = new Date();
    const expiry = new Date(expiryDate);
    const diffTime = expiry.getTime() - today.getTime();
    return Math.ceil(diffTime / (1000 * 60 * 60 * 24));
  }
}
这段代码能支撑的验收结论:
- 本地有效性检查能覆盖过期、年龄、格式等多个维度
- 每项检查都有明确的通过/失败标准
- 风险等级能被综合评估
它不能支撑的结论:
- 与国家身份库的一致性验证
- 活体检测或防欺骗检测
- 多次使用同一证件的追踪
2.3 识别结果与权限的解耦
识别成功 ≠ 有权限进入。本地识别验证和后端权限系统应该是分开的两步:
interface VerificationResult {
  // 本地识别部分
  recognitionSuccess: boolean;
  passportData?: PassportData;
  ocrConfidence?: number;

  // 本地有效性检查部分
  validityCheckPassed: boolean;
  validityChecks?: ValidityCheck[];

  // 权限核验部分(需要后端)
  authorizationChecked: boolean;
  authorizationPassed?: boolean;
  authorizationDetails?: string;

  // 综合结论
  overallStatus: 'success' | 'pending' | 'failed';
  nextAction?: string;
}

class PassportVerificationFlow {

  // 完整的验证流程
  public async performFullVerification(imageData: Uint8Array): Promise<VerificationResult> {

    const result: VerificationResult = {
      recognitionSuccess: false,
      validityCheckPassed: false,
      authorizationChecked: false,
      overallStatus: 'pending'
    };

    // 第一阶段:识别
    console.log(`[阶段1] 开始识别证件图像...`);
    const ocrResult = await this.performOCR(imageData);

    if (!ocrResult.parsedData) {
      result.overallStatus = 'failed';
      result.nextAction = '证件识别失败,请重新拍照';
      return result;
    }

    result.recognitionSuccess = true;
    result.passportData = ocrResult.parsedData;
    result.ocrConfidence = ocrResult.parsedData.confidence;
    console.log(`✅ 识别完成,置信度: ${ocrResult.parsedData.confidence.toFixed(2)}`);

    // 第二阶段:本地有效性检查
    console.log(`[阶段2] 开始有效性检查...`);
    const validityResult = this.checkValidity(ocrResult.parsedData);
    result.validityCheckPassed = validityResult.isValid;
    result.validityChecks = validityResult.checks;

    if (!validityResult.isValid) {
      result.overallStatus = 'failed';
      result.nextAction = `有效性检查未通过: ${validityResult.checks.find(c => !c.passed)?.details}`;
      return result;
    }

    console.log(`✅ 有效性检查通过`);

    // 第三阶段:权限核验(需要后端)
    console.log(`[阶段3] 开始权限核验...`);
    try {
      const authResult = await this.checkAuthorization(ocrResult.parsedData);
      result.authorizationChecked = true;
      result.authorizationPassed = authResult.authorized;
      result.authorizationDetails = authResult.reason;

      if (authResult.authorized) {
        result.overallStatus = 'success';
        console.log(`✅ 权限核验通过,用户可进入`);
      } else {
        result.overallStatus = 'failed';
        console.log(`❌ 权限核验失败: ${authResult.reason}`);
      }
    } catch (error) {
      console.log(`⚠️ 权限核验失败(网络或服务异常): ${error.message}`);
      result.authorizationChecked = false;
      result.overallStatus = 'pending';
      result.nextAction = `权限核验异常,请稍候重试或联系管理员`;
    }

    return result;
  }

  // 强调:识别成功 ≠ 权限验证
  private async checkAuthorization(data: PassportData): Promise<{ authorized: boolean; reason: string }> {
    // 这一步需要调用后端API,查询该人员是否有权限
    // 示例:
    // const response = await fetch(`/api/authorize?id=${data.idNumber}`);
    // const result = await response.json();
    // return { authorized: result.allowed, reason: result.message };

    // 简化实现:模拟后端调用
    return new Promise(resolve => {
      setTimeout(() => {
        resolve({
          authorized: Math.random() > 0.5,
          reason: '用户已授权进入'
        });
      }, 1000);
    });
  }

  private async performOCR(imageData: Uint8Array): Promise<OCRResult> {
    // OCR实现
    return { extractedText: [], rawFieldValues: {}, parsedData: null, extractionLog: [] };
  }

  private checkValidity(data: PassportData): ValidityCheckResult {
    // 有效性检查实现
    return { isValid: true, checks: [], overallRisk: 'low' };
  }
}
这段代码能支撑的验收结论:
- 识别、有效性检查、权限核验是三个独立的步骤
- 每个步骤的成功/失败都被明确标记
- 用户了解自己被拒的真实原因
它不能支撑的结论:
- 后端权限系统的可用性
- 与多个部门系统的集成
- 实时同步的黑名单更新
三、企业实施风险预案与分阶段交付
3.1 通行证识别的六大风险识别与应急方案
| 风险项 | 等级 | 预防措施 | 检测方法 | 应急方案 | 恢复步骤 | 责任人 |
|---|---|---|---|---|---|---|
| OCR识别错误 | 高 | ① 选用准确率高的OCR引擎 ② 多次识别取最高置信度 ③ 人工审核可疑项 | 与证件原件对比,准确率是否 > 95% | ① 要求用户重新拍照 ② 允许手动输入 ③ 升级为人工审核 | 识别结果与原件一致 | 应用开发 |
| 黑名单不及时 | 高 | ① 定期更新本地黑名单(≥每天1次)② 后端黑名单查询③ 监控系统告警 | 测试已失效的证件,观察是否被拒 | ① 立即刷新黑名单 ② 手动核验 ③ 提高警觉 | 黑名单已更新 | 安全部门 |
| 过期证件被接受 | 严重 | ① 自动检查有效期 ② 设置缓冲期(如宽限3天)③ 定期测试 | 使用过期证件测试,观察是否被拒 | ① 立即拒绝该人员 ② 撤销已授权 ③ 调查系统故障 | 系统已修复 | 应用开发 |
| 权限系统离线导致无法验证 | 高 | ① 离线缓存最近的授权记录 ② 降级方案(只进行本地检查)③ 告警机制 | 断网环境下扫描证件,观察系统行为 | ① 使用缓存决策 ② 显示"待验证"状态 ③ 记录审计日志 | 权限系统恢复 | 应用开发 |
| 个人数据泄露 | 严重 | ① 证件信息端到端加密 ② 最小化数据收集 ③ 定期审计 ④ 用户同意 | 审计日志,检查是否有未授权的访问 | ① 立即停止系统 ② 通知数据安全官 ③ 启动调查 | 漏洞修复,用户通知 | 安全部门 |
| 多人使用同一证件 | 中 | ① 实时人脸比对(活体检测)② 限制单证件的使用频率③ 记录每次使用 | 快速连续用同一证件多次,观察是否报警 | ① 显示警告 ② 要求额外验证 ③ 通知安全员 | 确认为合法使用 | 安全部门 |
3.2 分阶段交付计划与交接标准
第一期:图像识别与字段提取(2周)
交付范围:OCR识别、字段提取、质量评估
| 交接检查项 | 验收标准 | 验证方法 |
|---|---|---|
| OCR准确率 | 识别准确率 > 95%,与人工输入对比 | 测试100张不同类型证件 |
| 字段提取 | 所有关键字段(姓名、号码、有效期)都能提取 | 逐项检查提取结果 |
| 识别质量评估 | 置信度能准确反映识别质量 | 对比低置信度项与实际错误率 |
| 图像处理 | 模糊、倾斜、部分遮挡的证件能被矫正 | 测试问题图像 |
| 日志完整 | 每次识别都有完整的提取日志 | 查看日志内容 |
回滚条件:OCR准确率 < 90%、字段提取错误 > 5%、无法处理真实场景
交接方:应用开发 → 应用对接
第二期:本地有效性检查(2周)
交付范围:过期检查、格式验证、黑名单检查
| 交接检查项 | 验收标准 | 验证方法 |
|---|---|---|
| 有效期检查 | 过期证件被正确拒绝,未过期证件被接受 | 测试已过期和有效的证件 |
| 格式验证 | 证件号、日期等格式都能被验证 | 输入非法格式观察报错 |
| 黑名单检查 | 黑名单中的证件被拒,黑名单外的接受 | 测试已知的黑名单号码 |
| 年龄检查 | 年龄计算准确,异常值被检测 | 测试边界年龄 |
| 风险评估 | 综合风险等级能准确反映问题 | 验证各风险场景 |
回滚条件:有效期检查失效、无法检测格式错误、黑名单失效
交接方:应用对接 → 安全部门
第三期:权限核验与流程集成(3周)
交付范围:后端API集成、权限查询、审计日志
| 交接检查项 | 验收标准 | 验证方法 |
|---|---|---|
| 权限API集成 | 能调用权限查询服务,获得授权/拒绝结果 | 集成测试环境API |
| 授权逻辑 | 有权限的人员被接受,无权限的被拒 | 测试各类权限 |
| 离线降级 | 网络离线时有备份决策逻辑 | 断网测试 |
| 审计日志 | 所有验证过程都被记录,支持追溯 | 查看审计日志完整性 |
| 异常处理 | 各类异常都有明确的提示和处理 | 注入各种故障场景 |
回滚条件:权限查询失败、审计日志丢失 > 1%、无离线方案
交接方:应用开发 + 安全部门 → 现场验收负责人 → 最终上线
3.3 阶段交接点检查
| 交接检查点 | 第一期→二期 | 第二期→三期 |
|---|---|---|
| 稳定性观察 | +1周,无新增识别错误 | +1周,权限查询稳定 |
| 数据准备 | 1000张真实证件样本已测试 | 10000条权限记录已准备 |
| 参与角色 | 应用开发 ✓、应用对接 ✓ | 安全部门 ✓、现场工程师 ✓ |
| 问题处理 | 第一期bug已全部修复 | 第二/三期bug确定责任方 |
四、现场场景
场景1:OCR识别错误导致证件号输入错误
背景:用户A用一张质量不好的证件进行扫描。OCR识别出的证件号是"123456789",但实际是"123456788"(最后一位1被识别成了9)。系统根据错误的号码进行权限查询,最后拒绝了应该被接受的用户。
现象:
用户A使用证件扫描
↓
OCR识别置信度:0.87(中等)
↓
提取的证件号:123456789
↓
系统查询权限数据库
↓
数据库中的正确号码:123456788
↓
未找到匹配
↓
系统拒绝:用户无权限

用户困惑:"我的证件是有效的,为什么被拒了?"
诊断步骤:
class OCRErrorDiagnostics {

  public diagnoseOCRError(): void {
    console.log(`诊断:OCR识别错误`);

    // 步骤1:检查OCR置信度
    const confidence = 0.87;
    if (confidence < 0.9) {
      console.log(`⚠️ 置信度 ${confidence} 较低,识别可能不准确`);
      console.log(`建议:`);
      console.log(`  1. 要求用户重新拍照,确保光线充足、角度正确`);
      console.log(`  2. 允许用户手动输入证件号进行验证`);
    }

    // 步骤2:对比OCR结果与人工输入
    const ocrResult = '123456789';
    const manualInput = '123456788';

    if (ocrResult !== manualInput) {
      console.log(`❌ OCR结果与人工输入不符`);
      console.log(`  OCR: ${ocrResult}`);
      console.log(`  手工: ${manualInput}`);
      console.log(`  差异: 最后一位,9 vs 8`);
    }

    // 步骤3:使用正确的号码重新查询权限
    console.log(`使用正确号码重新查询...`);
    const authResult = queryAuthority(manualInput);
    if (authResult.authorized) {
      console.log(`✅ 使用正确号码后,用户有权限`);
    }
  }
}
防范措施:
-
多次识别取最高置信度
对同一证件拍照3次 → 置信度分别为0.87, 0.92, 0.85 → 取最高的0.92对应的结果 -
允许手动验证
OCR识别后显示结果 → 用户可修改 → 用户确认正确后才提交 -
人工审核可疑项
置信度 < 0.85 时
→ 标记为"需人工审核"
→ 由管理员确认后才授权
场景2:黑名单未及时更新导致失效证件被接受
背景:某证件已被吊销,号码应该在黑名单中。但本地黑名单3天未更新,仍然保存着旧数据。用户B持该失效证件扫描,系统没有拒绝。
问题现象:
T0:证件被吊销,号码被加入中央黑名单

T1-T2(24小时后):本地黑名单自动更新,同步最新数据

但如果系统配置为"3天更新一次":
T3(48小时后):用户B来扫描该失效证件
  ├─ 本地黑名单仍未更新
  ├─ 系统查询本地黑名单,未找到该号码
  ├─ 系统在线查询中央黑名单吗?
  │  ├─ 如果有:发现号码在黑名单中,拒绝
  │  └─ 如果没有:接受用户
  └─ 假设没有在线查询,用户被接受 ❌
防范与恢复:
-
更新频率
- 黑名单应至少每天更新一次
- 关键证件可实时查询中央黑名单
-
离线备份
最近24小时内被拒的号码 → 本地缓存为"临时黑名单" → 即使黑名单未更新,这些号码也会被拒 -
在线查询
本地黑名单查询 + 后端在线查询(如网络可用)
→ 双层保险
场景3:权限系统离线导致无法做最终决策
背景:会议进行中,突然网络中断。用户C使用有效的证件扫描。本地识别和有效性检查都通过了,但无法连接到权限服务器查询该用户是否有权进入。系统应该怎么办?
处理方案:
离线情况下的决策树:

用户C扫描证件
↓
第一步:本地识别 ✅ 成功
↓
第二步:本地有效性检查 ✅ 通过
↓
第三步:尝试查询权限服务器
  ├─ 网络异常,无法连接 ❌
  └─ 降级到离线模式

离线决策选项:

选项1(保守):拒绝所有人
  优: 安全,不会误放
  缺: 会议无法进行,用户体验差

选项2(宽松):接受所有通过本地检查的人
  优: 用户体验好,会议不中断
  缺: 可能误放无权限的人

选项3(折中):使用缓存决策
  方案:
    ① 缓存最近7天的授权记录
    ② 用户C的号码在缓存中吗?
       ├─ 如果有:使用缓存结果(最近授权过→接受)
       └─ 如果没有:标记为"待验证"(显示该状态,但允许进入)
    ③ 记录审计日志:何时何地在离线模式下做的决策
    ④ 网络恢复后立即验证
  优: 平衡安全和可用性
  缺: 需要维护缓存

选项4(最佳):多层验证
  方案:
    ① 生物特征验证(如人脸识别)
    ② 现场管理员确认
    ③ 记录详细审计日志
  结果:即使权限系统离线,也能通过多因素验证判断
FAQ
Q: OCR识别准确率95%是否足够?
A: 对于高风险场景(如重要会议)推荐 > 98%。95-97%时应允许人工审核和修正。
Q: 黑名单应多久更新一次?
A: 至少每天一次。关键场景建议实时查询中央黑名单。
Q: 权限系统离线时应该怎么办?
A: 优先使用缓存决策。记录详细审计日志。网络恢复后立即验证。
Q: 如何防止同一证件被多人使用?
A: 可集成人脸识别进行活体检测。或限制单证件的使用频率。
必要条件|模拟器与真机准备对照
| 条件 | API 24 模拟器 | HarmonyOS 6.1.1 真机 |
|---|---|---|
| SDK/API与构建工具 | 使用 API 24 镜像验证构建和基础页面 | 使用兼容 API 24 的签名包安装 |
| Kit引入 | 先确认编译期 Kit 类型可用 | 再确认设备运行时模块实际可用 |
| 模块/页面配置 | 页面路由和 Stage 启动可验证 | 页面路由、签名和设备安装状态均需验证 |
| 权限 | 可演练授权弹窗和拒绝分支 | 需重新授权并确认系统设置中的真实状态 |
| 系统能力/硬件 | 只能代表模拟器提供的能力 | Camera、麦克风、地图、视觉识别等以真机能力为准 |
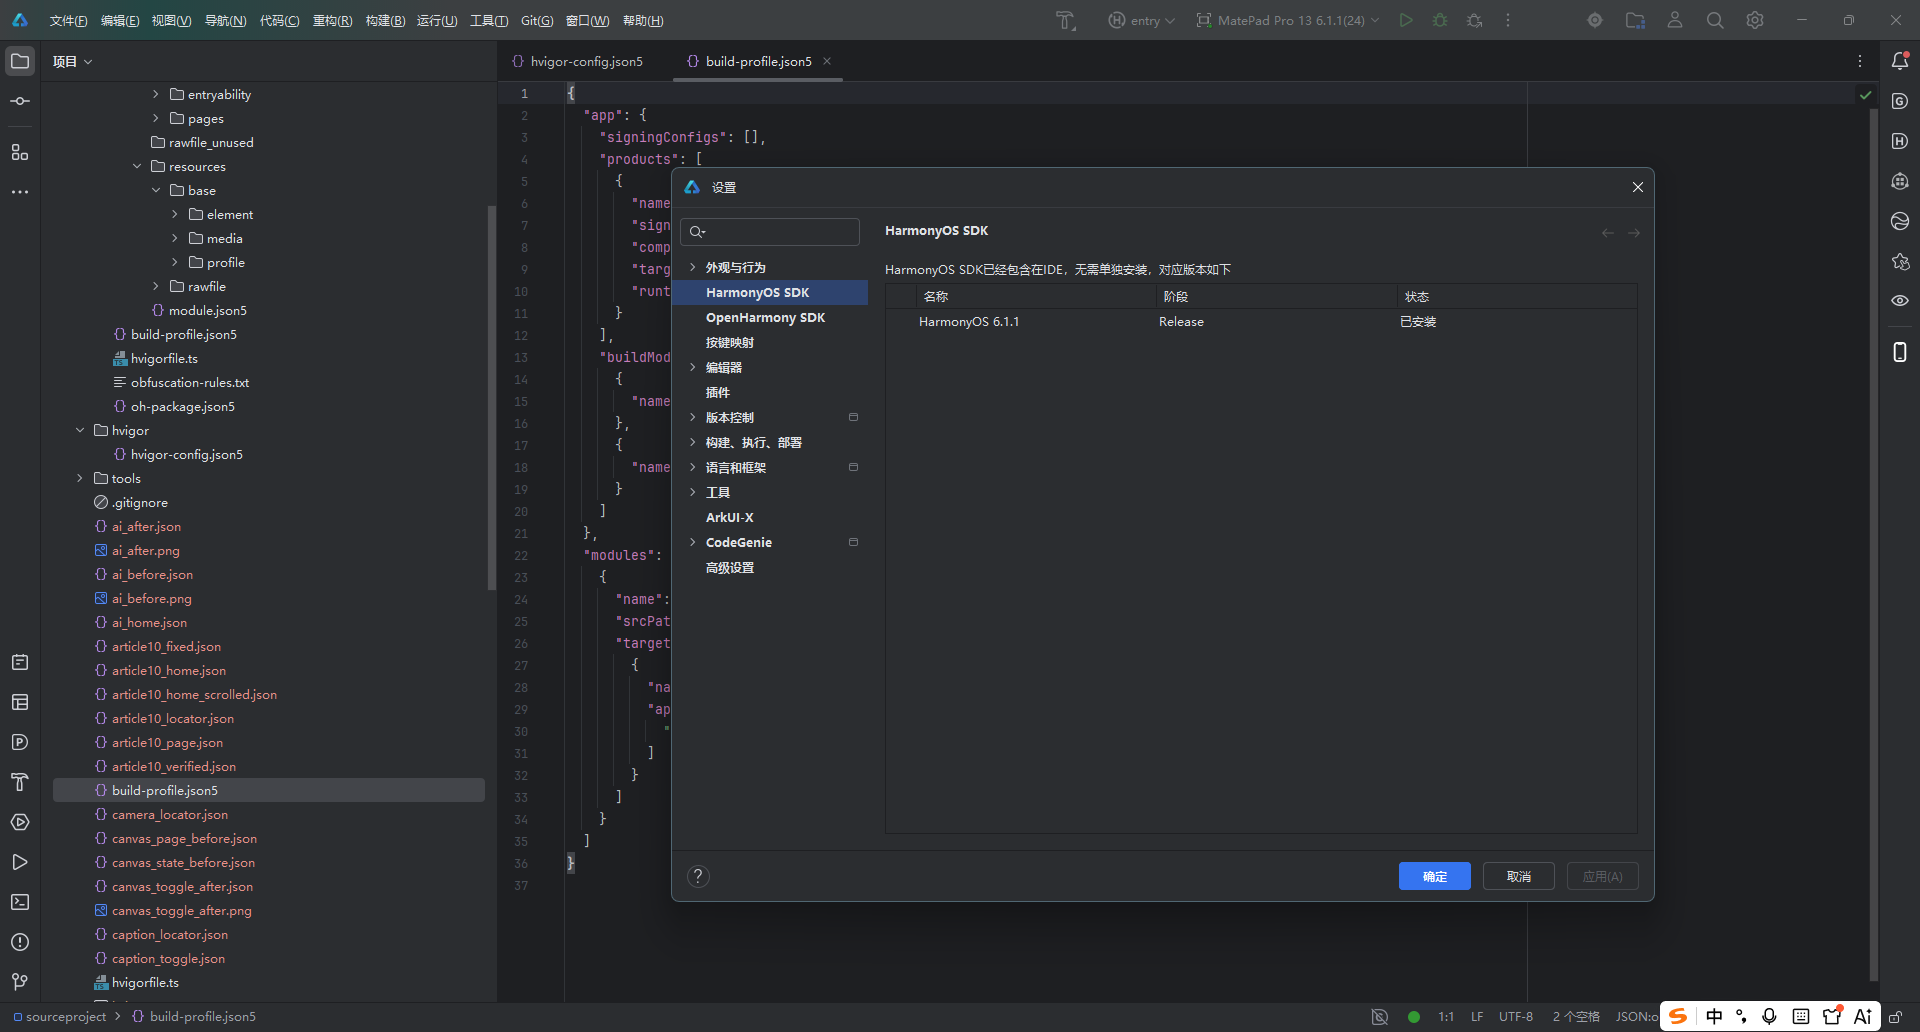
SDK/API 对照完成后插入 DevEco Studio API 24 与构建配置截图:
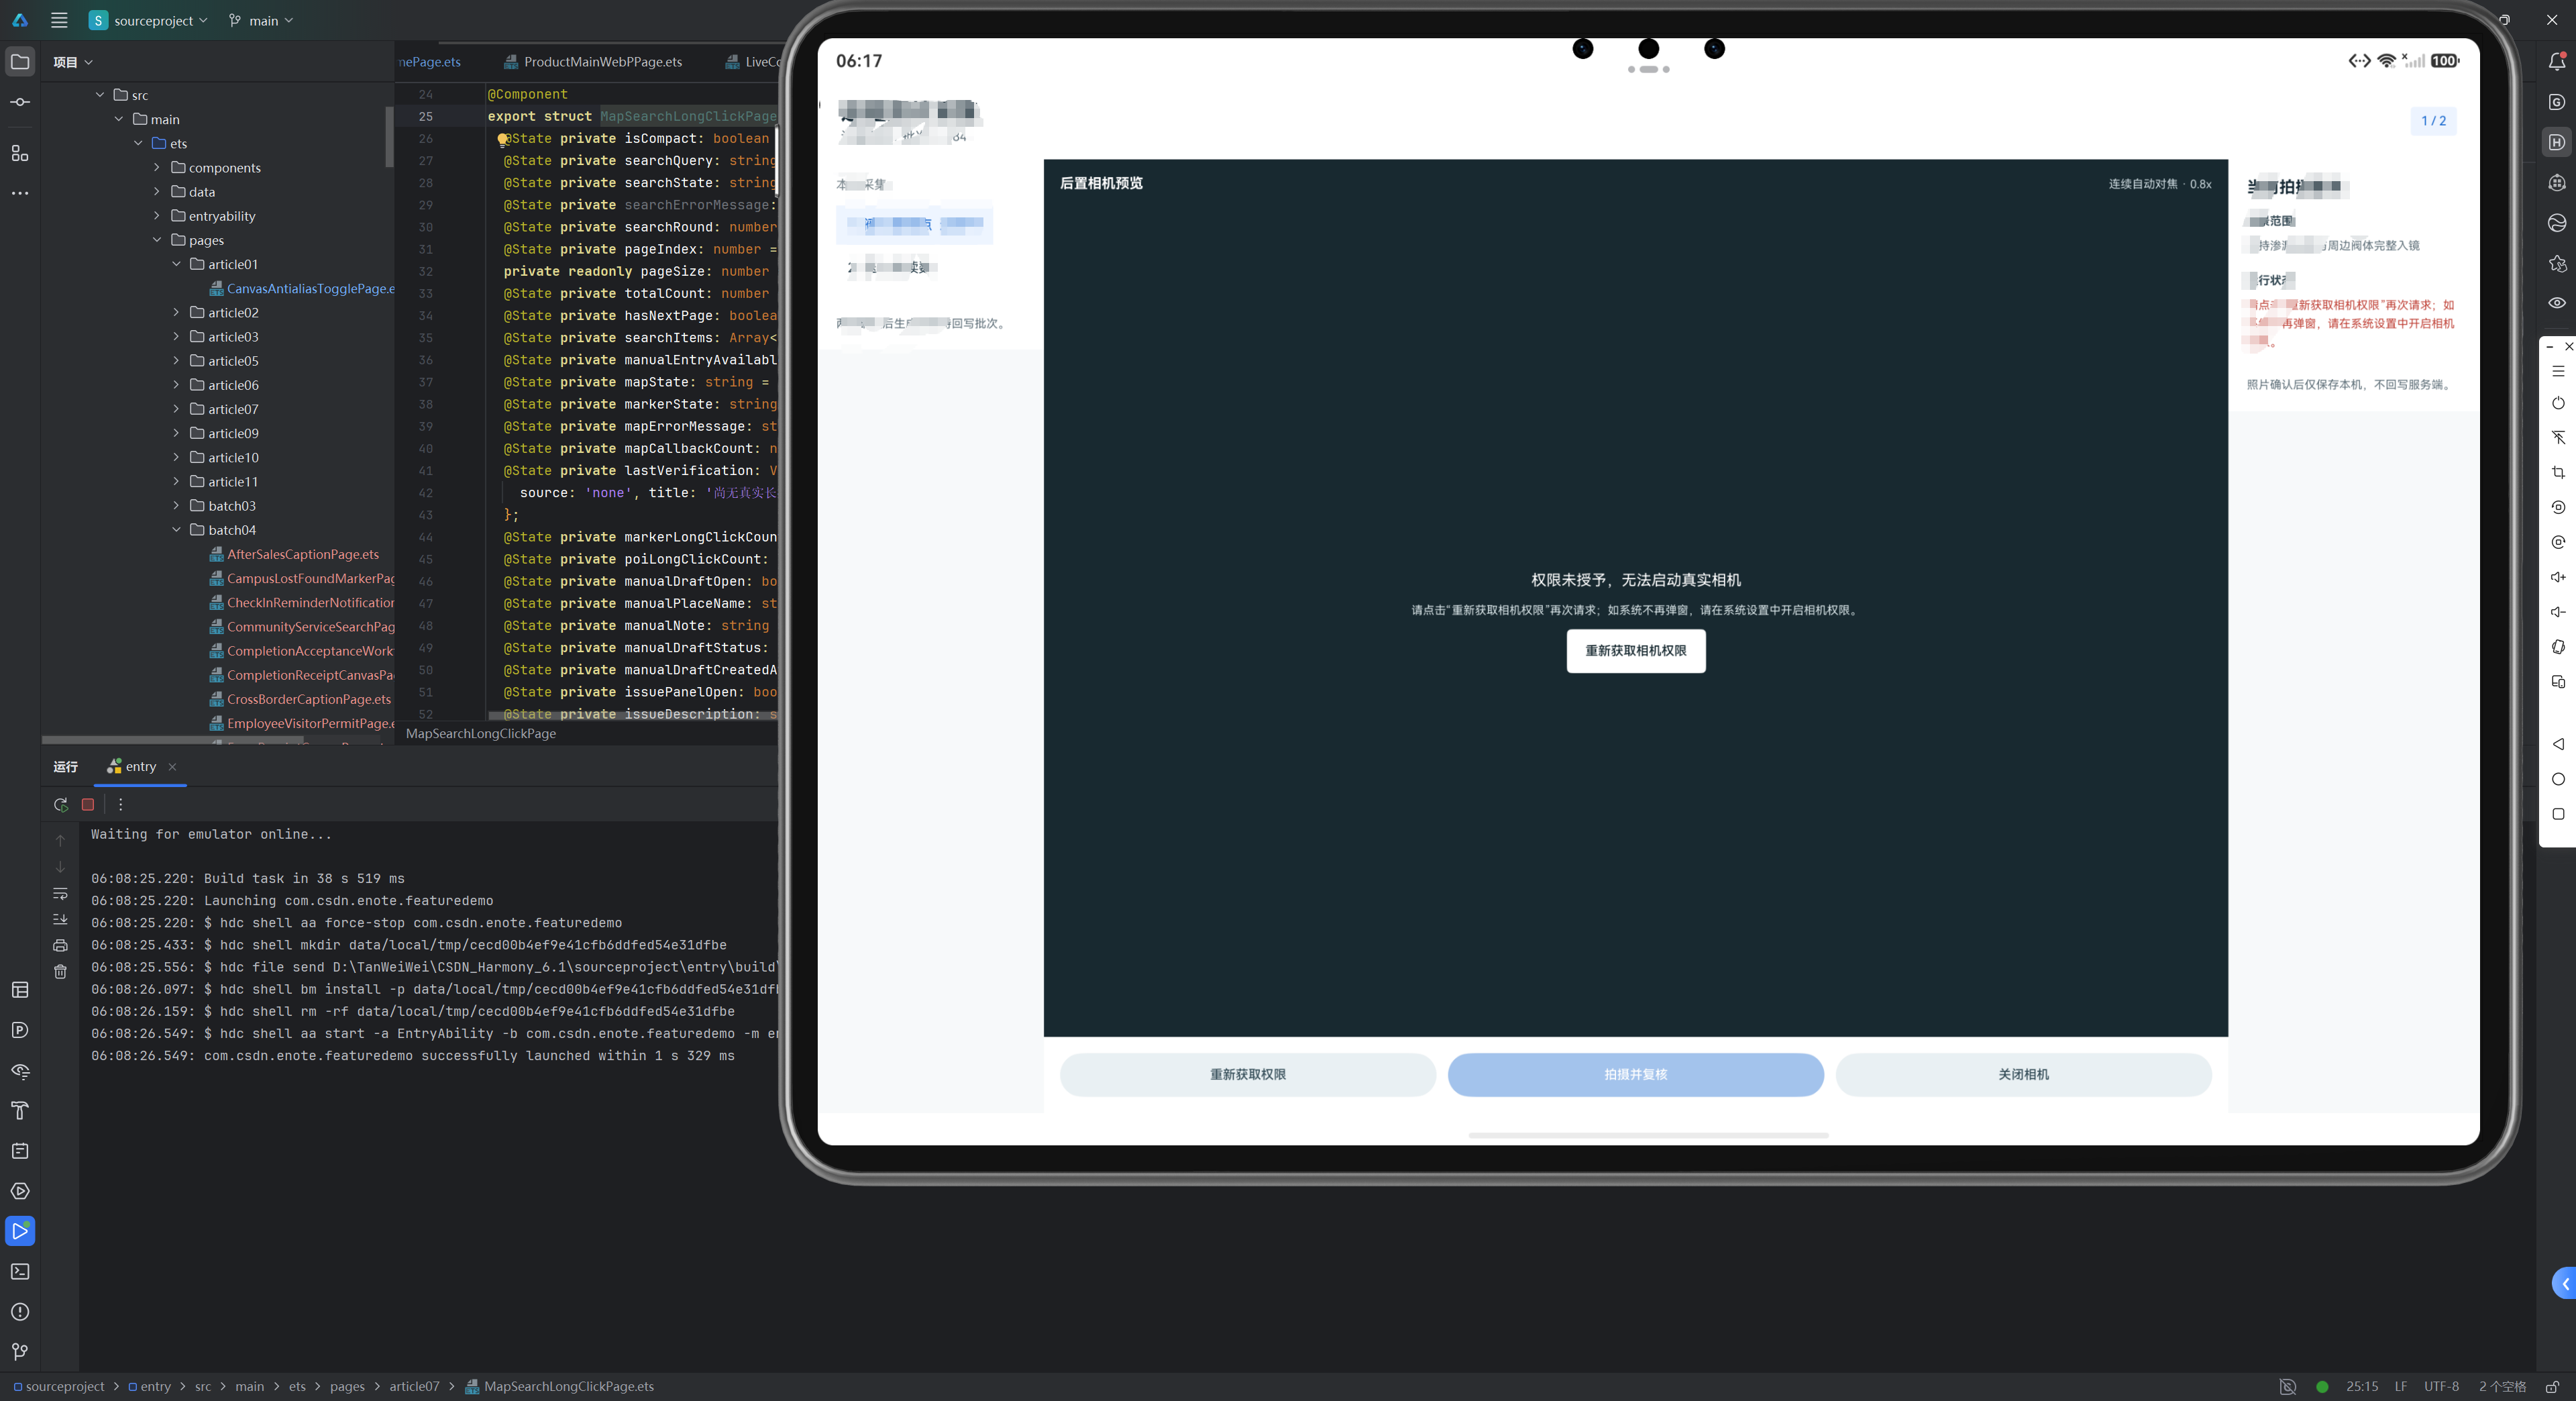
授权对照完成后插入真实设备权限截图:
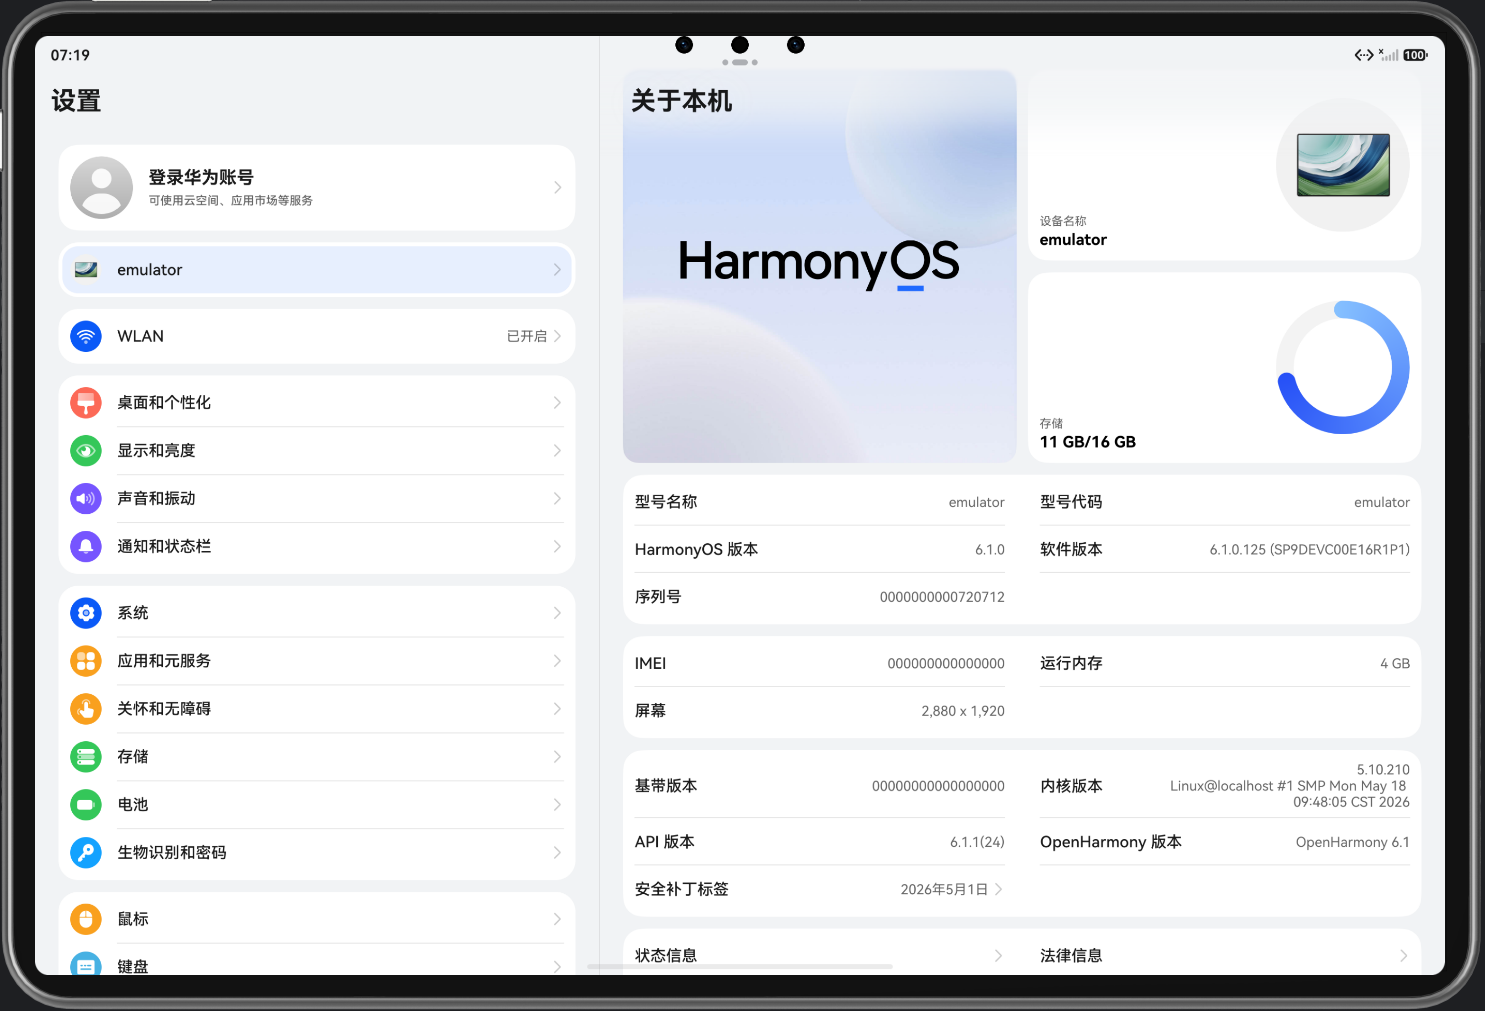
版本和能力对照完成后插入设备/模拟器信息截图:

讨论HarmonyOS开发技术,专注于API与组件、DevEco Studio、测试、元服务和应用上架分发等。
更多推荐
 11
 0
- 0


 已为社区贡献20条内容

所有评论(0)