HarmonyOS 7 新特性(八十四)|进程管控时长:策略租约与恢复机制
HarmonyOS 7 已进入 26.0.0 Release 阶段。Enterprise Data Guard Kit 的本次能力适合解决“企业设备在考试或机密会议期间临时限制指定应用进程运行”这一类真实问题,但高质量接入绝不是复制一段 API 调用:还要补齐能力门禁、领域契约、状态机、异常恢复、安全隐私、性能预算与真机验收。
本文围绕 进程管控时长:策略租约与恢复机制 给出一套工程化方案。代码以应用层抽象为主,真实系统接口名称、枚举和值域必须以当前 26.0.0 SDK 的 d.ts/头文件及官方指南为准。
一、先厘清版本与能力边界
26.0.0 Beta2 阶段新增进程管控策略查询设置,以及管控信息的查询、添加和删除。
“出现在版本说明里”不等于所有设备、地区、应用形态都无条件支持。正式开发前要记录 DevEco Studio、SDK、系统小版本、设备型号和签名配置,并通过系统能力、权限与运行时探测决定入口是否可用。Beta 阶段引入的能力还要再次核对 Release 是否改名、调整参数或改变错误码。
interface CapabilitySnapshot {
  apiVersion: number
  releaseVersion: string
  systemCapability: boolean
  permissionGranted: boolean
  deviceEligible: boolean
}

function isReady(value: CapabilitySnapshot): boolean {
  return value.apiVersion >= 26 && value.systemCapability &&
    value.permissionGranted && value.deviceEligible
}
不支持、权限拒绝、策略禁止和临时失败要分别表达。用户应看到真实原因与替代路径,而不是统一的“操作失败”。
二、从业务任务卡定义成功
本文业务场景是:企业设备在考试或机密会议期间临时限制指定应用进程运行。主操作为“查询、设置和撤销进程管控时长策略”。成功标准至少包括:目标结果正确、用户可取消、进程重启可恢复、重复回调不破坏终态、性能指标可度量、隐私数据未越界。
interface ProcessControlLeaseSpec {
  policyId: string
  processHash: string
  startsAt: number
  expiresAt: number
  requestId: string
  createdAt: number
}

interface DomainResult<T> {
  ok: boolean
  value?: T
  errorCode?: string
  retryable: boolean
}
非目标也要写清:不绕过系统权限,不在不支持设备伪造成功,不把平台对象直接暴露给页面,不用用户原始数据换取更方便的调试。
三、领域层隔离系统 API 变化
页面只依赖稳定的领域端口,平台适配器负责能力查询、权限、系统 API、错误码翻译和资源释放。这样 SDK 小版本变化时,不必修改所有业务页面。
interface ProcessControlLeasePort {
  probe(): Promise<CapabilitySnapshot>
  start(spec: ProcessControlLeaseSpec, signal: AbortSignal): Promise<DomainResult<string>>
  stop(sessionId: string, reason: string): Promise<void>
  release(): Promise<void>
}

class UnsupportedProcessControlLeasePort implements ProcessControlLeasePort {
  async probe(): Promise<CapabilitySnapshot> {
    return { apiVersion: 0, releaseVersion: 'unknown', systemCapability: false,
      permissionGranted: false, deviceEligible: false }
  }
  async start(): Promise<DomainResult<string>> {
    return { ok: false, errorCode: 'UNSUPPORTED', retryable: false }
  }
  async stop(): Promise<void> {}
  async release(): Promise<void> {}
}
适配器必须小而可替换。不要把 UI 文案、网络请求、持久化和系统回调全部塞进一个“Manager”类,否则异常恢复与测试都会变得困难。
四、用显式状态机约束异步流程
Enterprise Data Guard Kit 的调用可能跨线程、跨进程或跨设备,回调可能重复、乱序,甚至在页面销毁后才到达。状态机要明确允许的迁移、终态和恢复点。
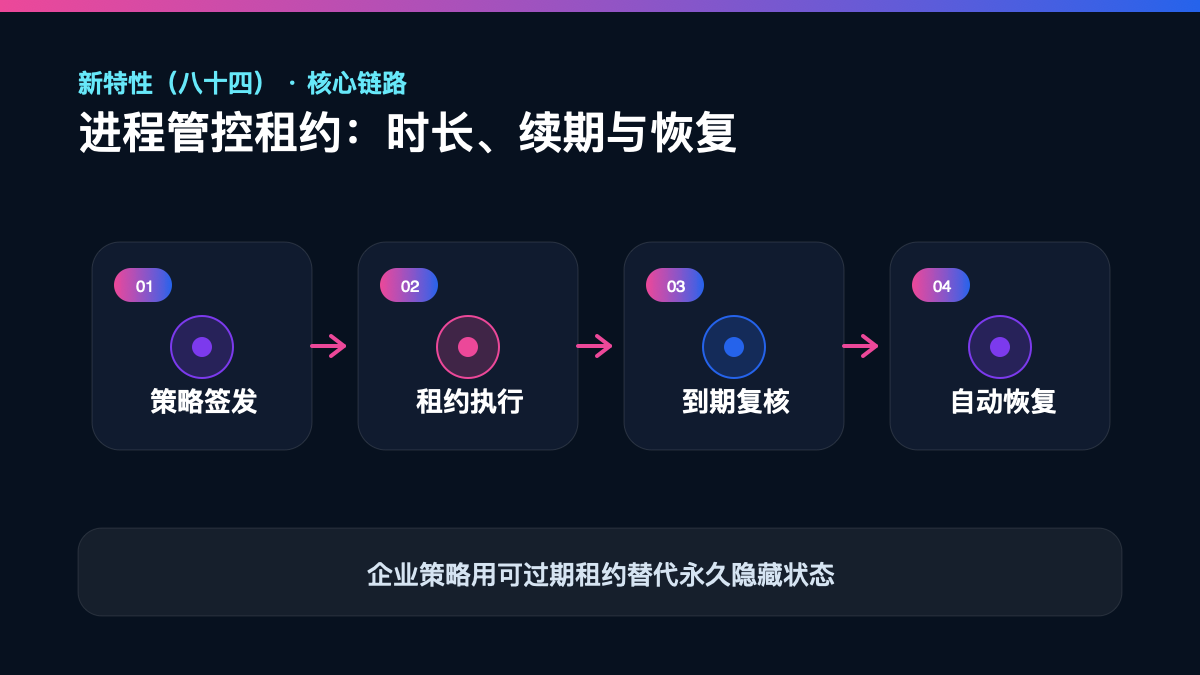
type ProcessControlLeaseState = 'DRAFT' | 'ACTIVE' | 'EXPIRING' | 'EXPIRED' | 'REVOKED' | 'RECOVERED'

interface SessionSnapshot {
  state: ProcessControlLeaseState
  revision: number
  requestId: string
  updatedAt: number
  errorCode?: string
}

function accepts(current: SessionSnapshot, incomingRevision: number): boolean {
  return incomingRevision > current.revision
}
终态只能提交一次。用户取消后,晚到的成功回调不得重新激活会话;旧 revision 不得覆盖新状态。每次迁移记录原因,才能区分用户取消、系统拒绝、超时与资源压力。
五、幂等台账防止重复副作用
设备连接、文件写入、网络重试与系统服务都有重复调用的可能。稳定 requestId 用于查找已完成结果;需要恢复的最小状态持久化,并设置明确过期时间。
class IdempotencyLedger<T> {
  private values = new Map<string, DomainResult<T>>()

  lookup(requestId: string): DomainResult<T> | undefined {
    return this.values.get(requestId)
  }

  commit(requestId: string, result: DomainResult<T>): void {
    if (!this.values.has(requestId)) this.values.set(requestId, result)
  }
}
账号退出、业务对象删除、授权撤回后,应清理对应恢复令牌。台账不能成为无限增长的影子数据库。
六、取消、超时与释放必须成对
最大工程风险是:永久化临时策略会锁死设备,客户端时间不可信会造成租约提前或延后失效。因此每个长任务都要绑定取消信号、超时、资源所有者和 finally 清理;页面生命周期只是取消来源之一,不能代替底层资源管理。
async function withTimeout<T>(
  timeoutMs: number,
  task: (signal: AbortSignal) => Promise<T>
): Promise<T> {
  const controller = new AbortController()
  const timer = setTimeout(() => controller.abort('TIMEOUT'), timeoutMs)
  try {
    return await task(controller.signal)
  } finally {
    clearTimeout(timer)
  }
}
文件句柄、订阅、缓冲区、纹理、会话和回调注册都要成对释放。后台切换、窗口关闭和进程恢复需要单独测试。
七、错误分类决定恢复策略
参数错误不能盲目重试;资源压力需要降级;网络或设备瞬时故障可以指数退避;权限拒绝应交还用户决策。所有重试都要有次数上限和随机抖动。
type FailureKind =
  | 'INVALID_INPUT' | 'UNSUPPORTED' | 'PERMISSION_DENIED'
  | 'TRANSIENT' | 'RESOURCE_PRESSURE' | 'POLICY_BLOCKED'

function retryDelay(attempt: number): number {
  const base = Math.min(30_000, 500 * 2 ** attempt)
  return base + Math.floor(Math.random() * 250)
}
恢复前重新查询能力、权限和业务对象新鲜度,不能复用旧系统句柄。达到重试上限后停止后台消耗,展示人工恢复入口。
八、安全与隐私最小化
日志只记录哈希标识、状态、版本、错误码和耗时。Cookie、文件内容、联系人、账号、网络五元组、音视频、原始设备标识等敏感数据不能进入普通日志、URL 参数、崩溃附件或截图。
interface SafeAuditEvent {
  eventName: string
  resourceHash: string
  revision: number
  state: ProcessControlLeaseState
  durationMs: number
  errorCode?: string
  buildId: string
}

function shouldPersist(event: SafeAuditEvent): boolean {
  return event.resourceHash.length > 0 && event.durationMs >= 0
}
诊断包必须由用户或管理员主动导出,并设有效期。高风险操作的确认文案和最终提交内容应来自同一份不可变摘要,防止“确认 A、执行 B”。
九、性能要看分位数和副作用
本文主指标是 process_policy_expiry_error_count。同时记录成功率、取消率、超时率、内存/显存峰值、I/O、耗电、温升和降级率。平均值不能代表尾部体验,至少计算 P50、P90、P99。
interface MetricPoint {
  name: 'process_policy_expiry_error_count'
  value: number
  deviceClass: string
  osVersion: string
  sdkVersion: string
  buildId: string
  degraded: boolean
}

function percentile(values: number[], ratio: number): number {
  const sorted = [...values].sort((a, b) => a - b)
  const index = Math.min(sorted.length - 1, Math.floor(sorted.length * ratio))
  return sorted[index] ?? 0
}
对照实验使用相同设备、数据和脚本,一次只改一个主要变量。延迟下降但错误、耗电或温升恶化时,不应直接扩大灰度。
十、UI 投影必须忠于领域状态
UI 不拥有任务,只投影领域快照。加载态应说明当前阶段并允许取消;错误态区分可重试和不可重试;终态展示可核验结果。不要提前显示 100%,也不要让旧页面回调覆盖新任务。
interface UiState {
  title: string
  detail: string
  progress?: number
  action?: 'RETRY' | 'CANCEL' | 'OPEN_SETTINGS' | 'USE_FALLBACK'
  terminal: boolean
}

function projectUi(snapshot: SessionSnapshot): UiState {
  return {
    title: String(snapshot.state),
    detail: snapshot.errorCode ?? '任务处理中',
    terminal: false
  }
}
状态变化要能被读屏感知,颜色不能成为唯一信号。跨窗口、锁屏、通知和跨设备入口共享同一业务状态源。
十一、降级是一条正式产品路径
主能力不可用时,应保留能完成核心目标的稳定路径,例如减少效果、改用本地处理、让用户稍后重试或转为手动操作。降级要有明确触发条件、用户说明和恢复条件。
interface DegradeDecision {
  reason: 'UNSUPPORTED' | 'PERMISSION' | 'TIMEOUT' | 'PRESSURE' | 'POLICY'
  preserveUserWork: boolean
  retryAfterMs?: number
  userMessageKey: string
}

function safeFallback(reason: DegradeDecision['reason']): DegradeDecision {
  return { reason, preserveUserWork: true, userMessageKey: 'feature_degraded' }
}
降级后保存用户输入,避免重复劳动;恢复主能力时重新建立会话,不能沿用已释放资源。
十二、测试矩阵与证据
- 设备重启:冻结前置状态,执行确定步骤,记录期望迁移、错误码、资源释放和截图/日志证据。
- 时钟变化:冻结前置状态,执行确定步骤,记录期望迁移、错误码、资源释放和截图/日志证据。
- 策略覆盖:冻结前置状态,执行确定步骤,记录期望迁移、错误码、资源释放和截图/日志证据。
- 管理员撤销:冻结前置状态,执行确定步骤,记录期望迁移、错误码、资源释放和截图/日志证据。
- 失联超时:冻结前置状态,执行确定步骤,记录期望迁移、错误码、资源释放和截图/日志证据。
const evidence = {
  articleNo: 84,
  kit: 'Enterprise Data Guard Kit',
  release: '26.0.0',
  buildId: 'replace-with-real-build-id',
  deviceModel: 'replace-with-real-device',
  scenarios: ["设备重启","时钟变化","策略覆盖","管理员撤销","失联超时"],
  status: 'PENDING_REAL_DEVICE'
}
预览器、模拟器、云真机和物理设备证据要分别记录。没有真实设备证据时,只能说构建或降级路径通过,不能宣称硬件能力已经验收。
十三、灰度与回滚门禁
灰度维度包括设备型号、系统小版本、地区、应用版本和业务场景。开关默认关闭;关键错误、P99、功耗或温升越线就停止扩大,并能一键回退稳定路径。
interface RolloutGate {
  sampleSize: number
  successRate: number
  p99Ms: number
  criticalErrors: number
  rollbackReady: boolean
}

function canExpand(gate: RolloutGate): boolean {
  return gate.sampleSize >= 500 && gate.successRate >= 0.98 &&
    gate.criticalErrors === 0 && gate.rollbackReady
}
上线说明写清已验证范围、未验证设备、版本边界、降级入口和责任人。所有数据绑定 buildId,避免不同版本样本混算。
十四、上线检查清单
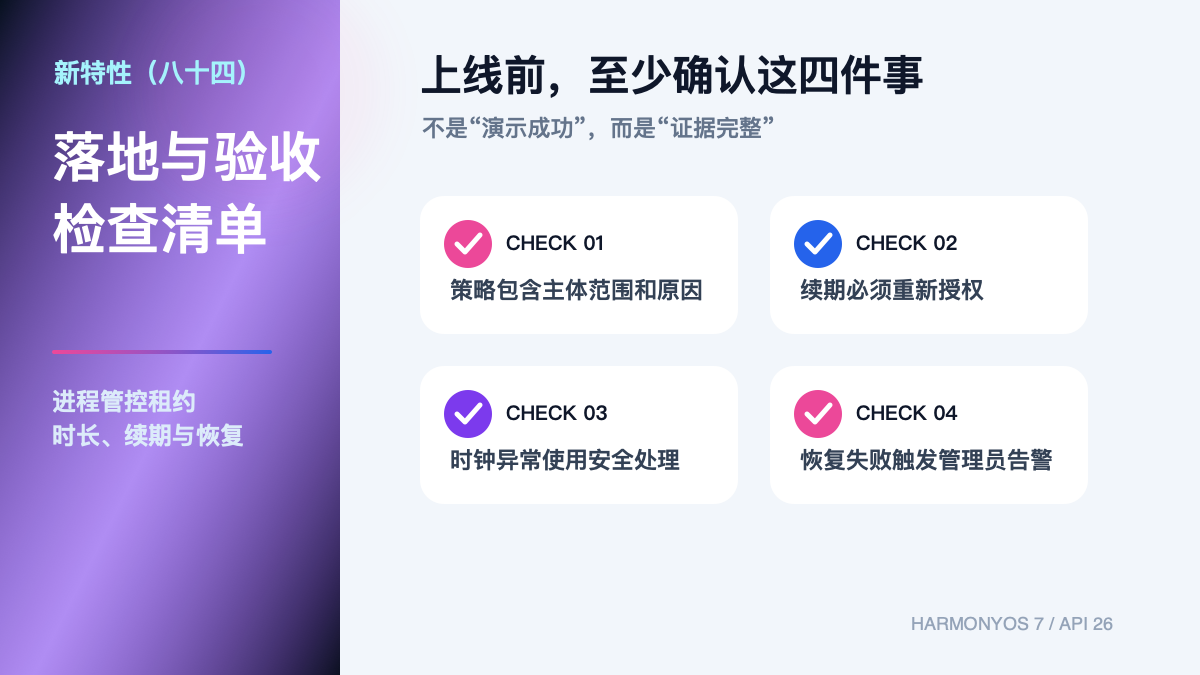
- 已固定 26.0.0 SDK、IDE、构建和设备信息;
- 已核对 Enterprise Data Guard Kit 当前 d.ts/头文件、权限与系统能力;
- 页面只依赖 ProcessControlLease 领域契约;
- 状态机覆盖取消、超时、乱序、重试和终态;
- 查询、设置和撤销进程管控时长策略 使用稳定 requestId 与 revision;
- 敏感原始数据未进入普通日志和埋点;
- 指标 process_policy_expiry_error_count 包含 P50/P90/P99 与失败样本;
- 主能力不可用时有可理解、可恢复的降级;
- 自动化、模拟环境和真机证据分别归档;
- 灰度开关、监控阈值和回滚负责人已经明确。
结语
进程管控时长:策略租约与恢复机制 的真正难点不在调用接口,而在让能力在真实生命周期中保持正确。围绕“企业设备在考试或机密会议期间临时限制指定应用进程运行”建立能力门禁、领域隔离、幂等状态机、资源释放、隐私最小化和证据化验收,才能把 HarmonyOS 7 新能力从演示推进到可维护、可回滚、可交付的产品。
官方参考
- HarmonyOS 7(26.0.0)新增和增强特性:https://developer.huawei.com/consumer/cn/doc/doccenter-release-notes/os-new-feature-2600
- HarmonyOS 7(26.0.0)API 变更清单:https://developer.huawei.com/consumer/cn/doc/doccenter-release-notes/apidiff
- HarmonyOS SDK 能力目录:https://developer.huawei.com/consumer/cn/sdk/

讨论HarmonyOS开发技术,专注于API与组件、DevEco Studio、测试、元服务和应用上架分发等。
更多推荐
 1
 0
- 0


 已为社区贡献105条内容

所有评论(0)