【HarmonyOS 7新能力|060】星盾机密风控异常排查:定位配置、权限与运行期失败
【HarmonyOS 7新能力|060】星盾机密风控异常排查:定位配置、权限与运行期失败
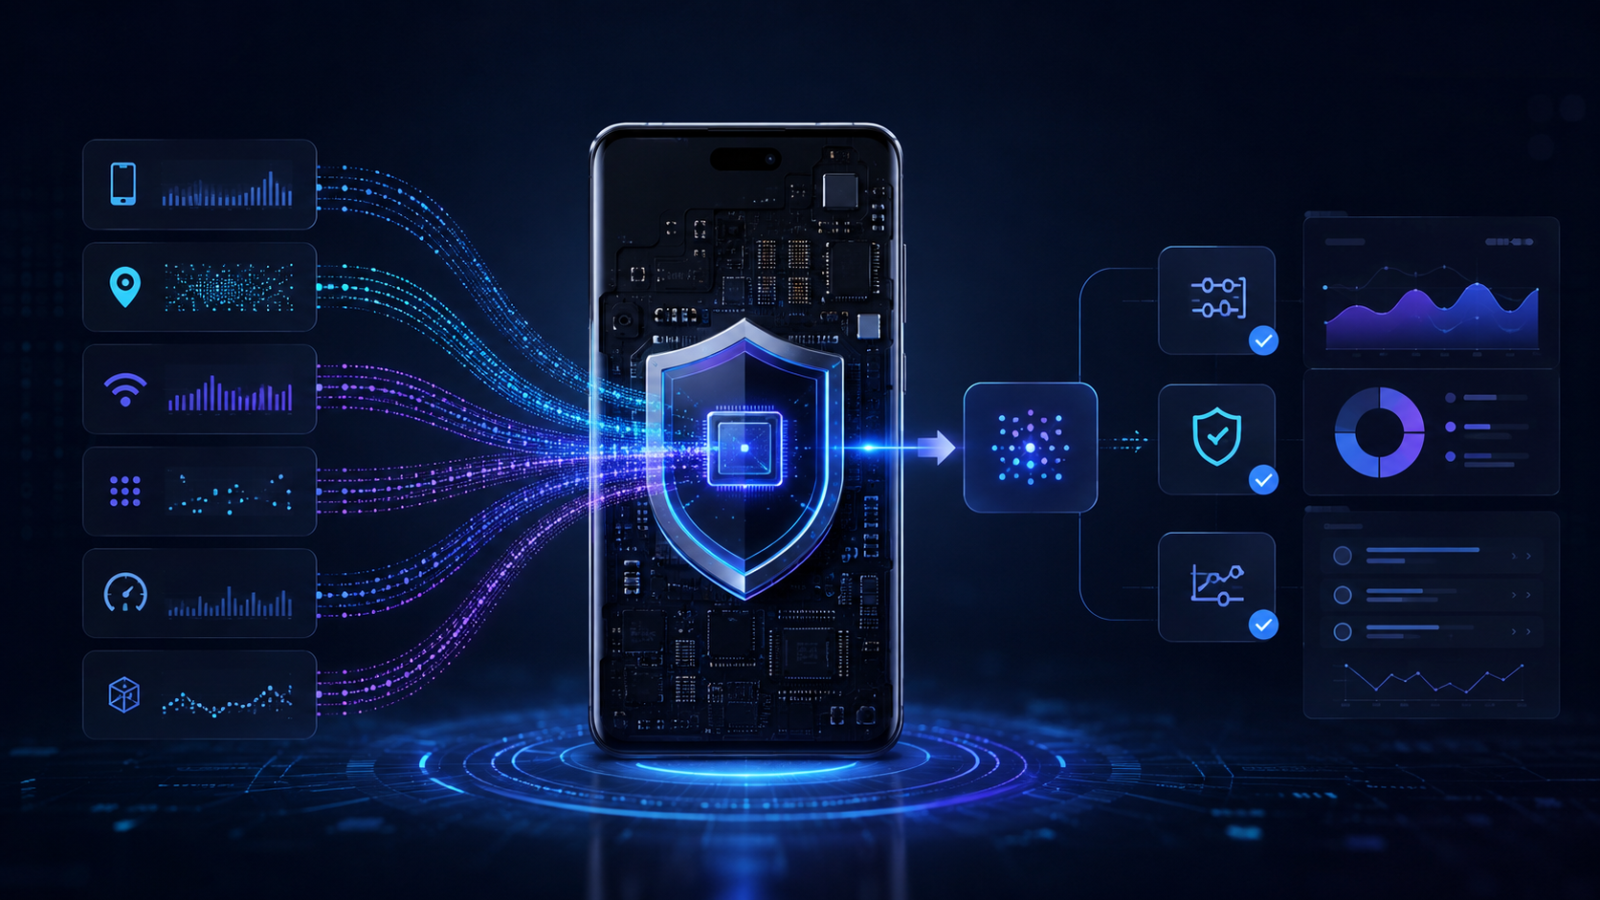
HarmonyOS 7 新能力中,星盾机密风控引擎强调在端侧机密空间内融合设备风险因子,输出可供业务决策使用的风险结果。它的工程目标不是“多收集数据”,而是在隔离边界内完成必要计算,让原始敏感信息尽量不离开可信环境。故障可能来自设备或区域不满足准入、特征缺失、策略版本不一致、隔离计算失败、结果过期或业务误用。本文给出证据化排障方法。代码为概念抽象,不代表正式 API;开放区域、设备类型、资质和接入流程必须以当前官方文档为准。
一、先确认能力准入与适用边界
在编写业务逻辑前,核对区域、设备类型、系统版本、真实设备要求、开发者资质和服务开通状态。若环境不支持,应返回明确的“能力不可用”,而不是伪造低风险结果。
interface ConfidentialEligibility {
  regionSupported: boolean
  deviceSupported: boolean
  systemSupported: boolean
  serviceEnabled: boolean
  realDevice: boolean
}

function eligible(e: ConfidentialEligibility): boolean {
  return Object.values(e).every(Boolean)
}
模拟器验证不能替代正式支持设备上的真机结果。
二、把原始因子限制在机密边界内
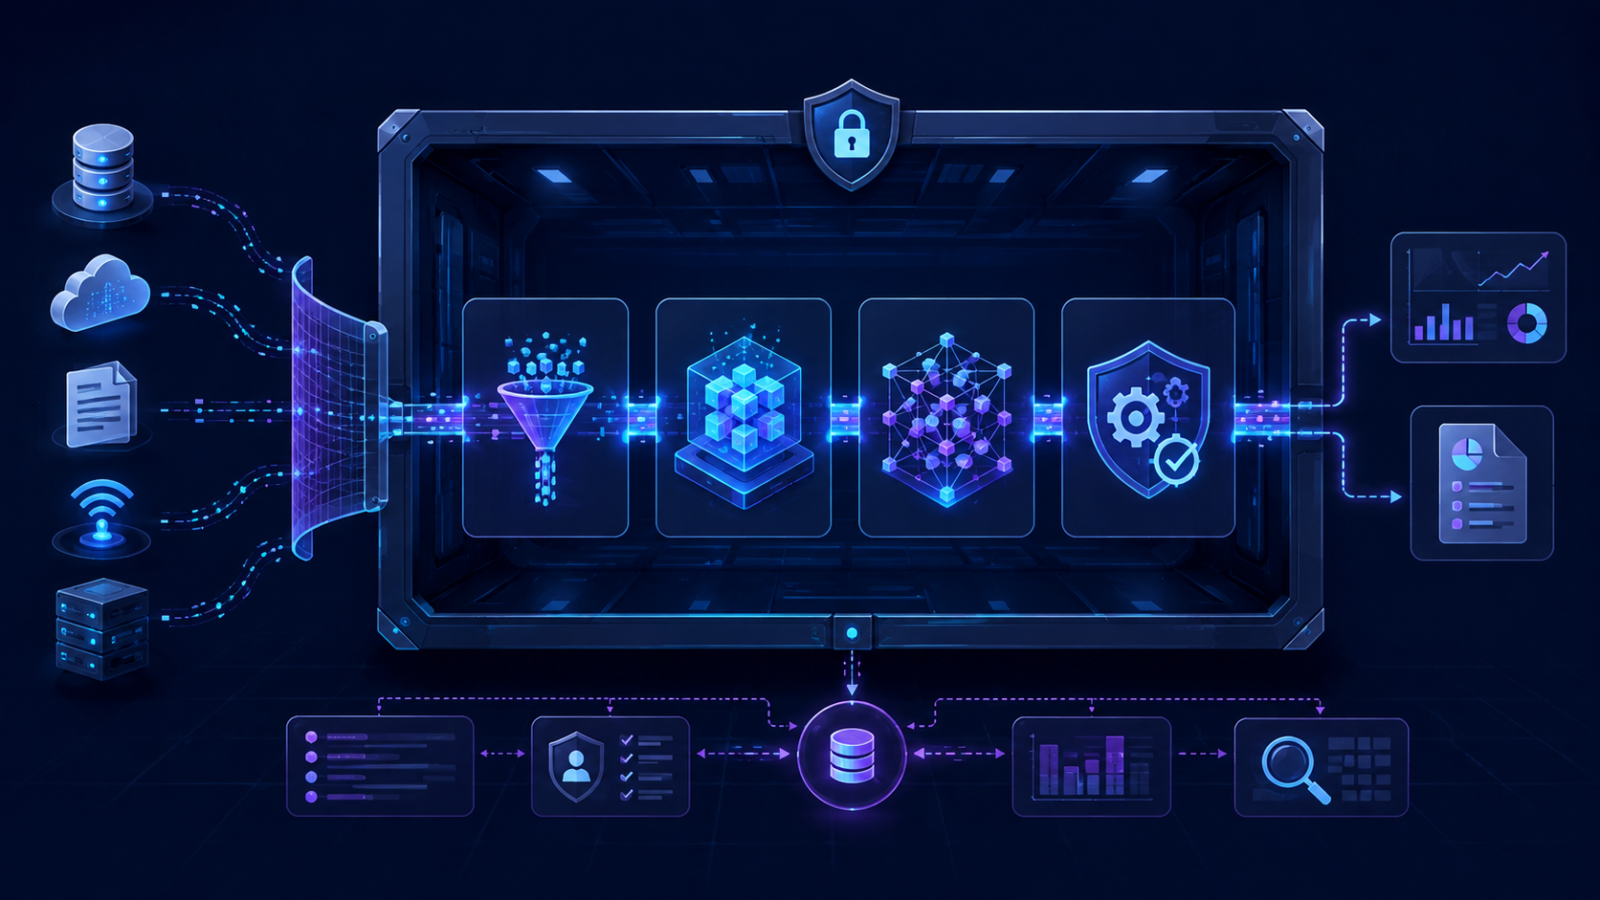
页面和普通业务层不应持有原始风险因子。数据源在受控适配层完成最小化,机密计算边界内部完成特征融合,外部只获得受约束的风险等级、原因类别或不可逆证明。
interface RiskDecision {
  requestId: string
  level: 'low' | 'medium' | 'high' | 'unknown'
  reasonCodes: string[]
  policyVersion: string
  expiresAt: number
}

interface ConfidentialRiskGateway {
  evaluate(purpose: string, signalRefs: string[]): Promise<RiskDecision>
}
接口使用信号引用而非把敏感原值传回页面。
三、用途绑定优先于特征数量
同一个风险信号不能无限复用于所有业务。请求要声明清晰用途、动作类型与最小信号集合;策略层验证当前用途是否允许使用这些因子。
interface RiskRequest {
  requestId: string
  purpose: 'login' | 'payment' | 'sensitiveChange'
  actionId: string
  requiredSignals: string[]
  createdAt: number
}

function validRequest(r: RiskRequest): boolean {
  return r.requestId.length > 8 && r.actionId.length > 0 && r.requiredSignals.length > 0
}
没有明确用途的“全量评估”应被拒绝。
四、缺失信号不能默认为安全
权限拒绝、设备不支持、读取超时和信号暂不可用都可能导致特征缺失。将缺失原因与风险等级分开表达,业务根据动作风险选择补充验证或拒绝。
type SignalState =
  | { kind: 'available'; ref: string }
  | { kind: 'missing'; code: string }
  | { kind: 'denied'; code: string }
  | { kind: 'expired'; code: string }

function complete(rows: SignalState[]): boolean {
  return rows.every((x) => x.kind === 'available')
}
“未知”是必要状态,不能强行转换为低风险。
五、隔离计算失败要保留阶段证据
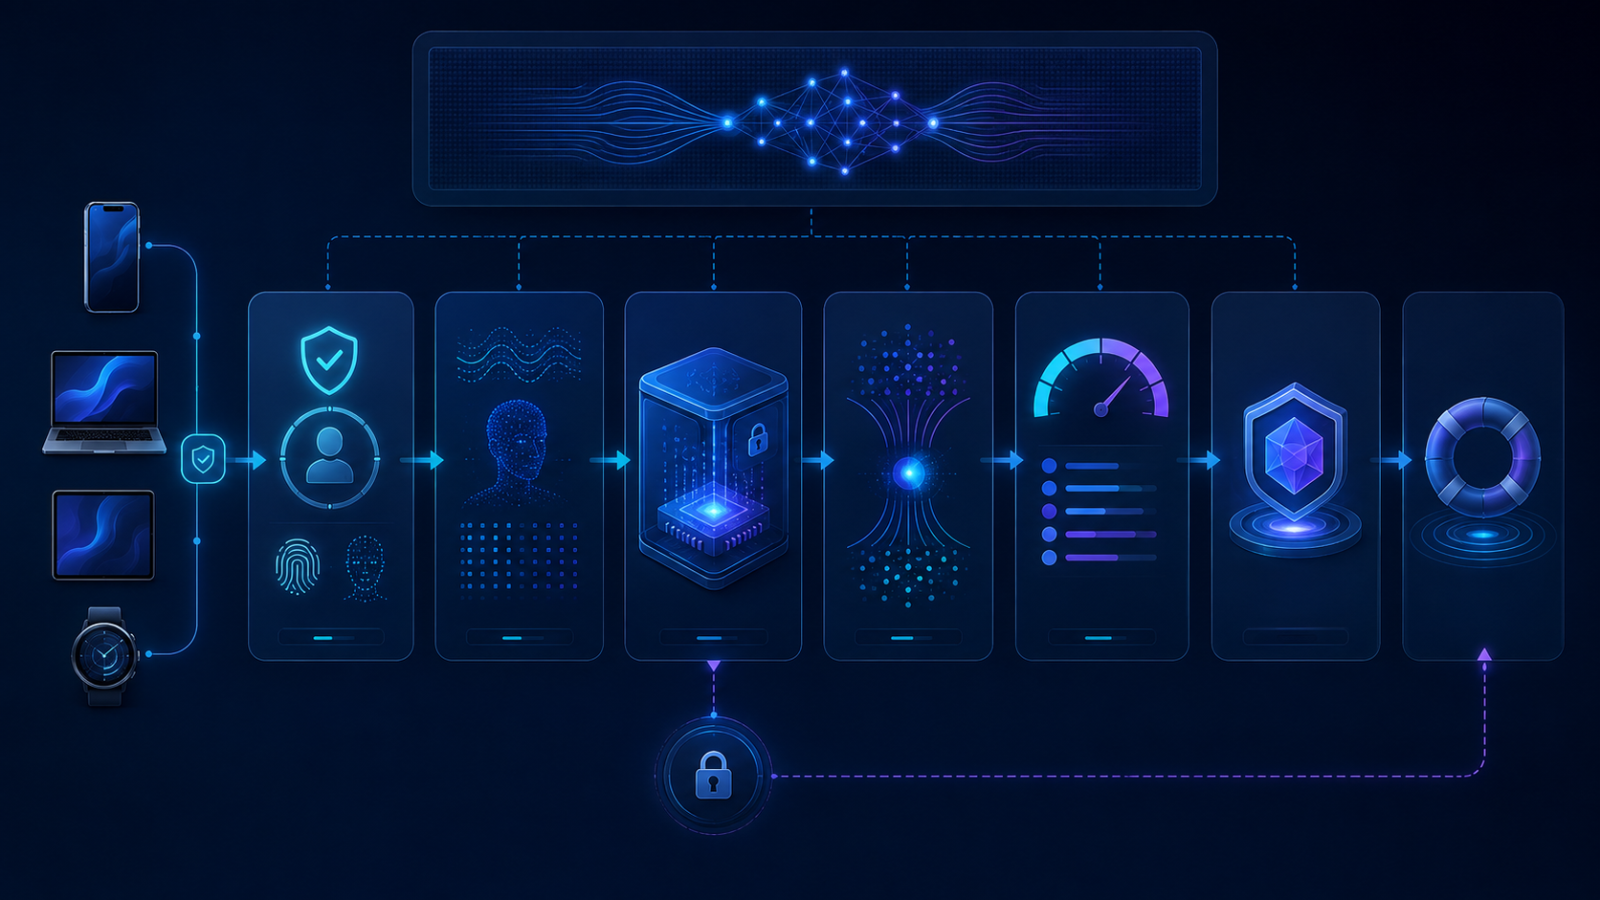
链路可拆为准入、信号引用准备、机密会话创建、计算、结果验证和策略决策。外部日志只记录阶段、错误码、耗时和请求 ID,不记录原始因子。
type RiskStage = 'eligibility' | 'prepare' | 'open' | 'compute' | 'attest' | 'decide'

interface SafeRiskTrace {
  requestId: string
  stage: RiskStage
  elapsedMs: number
  code: string
  signalCount: number
}
若机密会话失败,先确认环境准入和服务状态,再检查输入契约。
六、风险结果必须绑定动作与时效
一次登录评估不能用于稍后的支付或资料修改。决策绑定请求 ID、动作 ID、策略版本和过期时间,消费后根据业务要求标记已用。
interface DecisionBinding {
  requestId: string
  actionId: string
  digest: string
  expiresAt: number
  consumed: boolean
}

function usable(b: DecisionBinding, actionId: string, now: number): boolean {
  return !b.consumed && b.actionId === actionId && now < b.expiresAt
}
对高价值动作,过期后重新评估而不是延长旧结果。
七、策略版本要能双向追踪
业务收到高风险结果时,需要知道由哪个策略版本产生;策略升级后,也要能统计新旧版本的差异。客户端只接受受支持的版本,未知版本进入安全降级。
interface PolicySupport {
  supported: string[]
  fallback: 'stepUp' | 'deny'
}

function supports(p: PolicySupport, decision: RiskDecision): boolean {
  return p.supported.includes(decision.policyVersion)
}
策略内容和原始特征不应通过普通日志暴露。
八、融合分数不能越过业务策略层
底层输出即使包含数值分数,页面也不应直接用一个阈值决定所有动作。登录、支付和敏感资料修改的风险容忍度不同,需由版本化策略映射为放行、加强验证或拒绝。
type Action = 'allow' | 'stepUp' | 'deny'

function decide(level: RiskDecision['level'], sensitive: boolean): Action {
  if (level === 'high') return 'deny'
  if (level === 'unknown' || (sensitive && level === 'medium')) return 'stepUp'
  return 'allow'
}
示例策略仅演示分层,不能直接用于真实业务。
九、降级路径不能把失败当低风险
能力不可用、网络或服务依赖异常、结果校验失败时,按动作等级选择备用身份验证、人工复核、延后操作或拒绝。低风险只来自有效决策,不来自异常。
| 异常 | 低影响动作 | 高影响动作 |
|---|---|---|
| 能力不支持 | 替代验证 | 加强验证或拒绝 |
| 信号缺失 | 补采或提示 | 不直接放行 |
| 计算超时 | 有限重试 | 安全终止 |
| 版本未知 | 回退策略 | 拒绝或人工复核 |
十、隐私日志只保存不可逆证据
可观测性需要阶段耗时、错误码、信号数量和策略版本,但不需要保存设备指纹、账号原值或特征向量。关联标识使用短期随机 ID 或不可逆摘要,并设置明确留存期限。
interface AuditRecord {
  auditId: string
  purpose: string
  policyVersion: string
  outcome: Action
  reasonCodes: string[]
  createdAt: number
}
审计记录同样按最小权限访问并支持到期清理。
十一、测试要验证安全失败而不只验证成功
准备缺失信号、过期结果、错误动作绑定、重复消费、策略版本未知、会话中断和设备不支持等用例。自动化使用假的机密网关验证业务状态机;真机只用合规测试数据验证真实隔离链路。
性能测试记录初始化、计算与结果验证耗时,但不要为了基准测试批量收集真实用户信号。
十二、以数据流审计完成上线收口
上线前逐项回答:原始信号从哪里来;在哪个边界被读取;是否离开设备或机密空间;外部能看到什么;结果绑定哪个用途;多久过期;异常时如何降级;用户与审核材料如何说明。随后在支持的真机上跑通准入、正常计算、缺失信号、超时、过期和资源释放。
星盾机密风控的工程重点不是制造一个神秘分数,而是让原始数据留在受控边界,让每个结果有用途、版本、时效和安全降级。只有业务层不绕过机密网关、不把异常当安全,端侧风险融合的隐私价值才真正成立。
运营指标也应避免把“拒绝率越高”误当成风控越好。需要同时观察加强验证通过率、未知状态占比、误拦截反馈、评估时延和能力降级率,并按策略版本比较。任何阈值调整都先在合规测试数据与受控灰度中验证,保留回滚版本。发生争议时只展示用户可理解的原因类别和申诉路径,不泄露可被绕过的内部规则或原始风险因子。
缓存风险结果时只保存业务真正需要的最小字段,并同时保存动作绑定和到期时间。用户退出账号、敏感动作结束或策略强制失效时立即清除;备份、迁移和日志系统不得绕过机密边界复制原始信号。这样即使普通业务存储被检查,也只会看到有限、短期、不可复用的决策证据。
参考资料:

讨论HarmonyOS开发技术,专注于API与组件、DevEco Studio、测试、元服务和应用上架分发等。
更多推荐
 0
 0
- 0


 已为社区贡献281条内容

所有评论(0)