微信小程序商城迁移鸿元服务实战
·
方案适用场景与前置说明
适用场景
已有微信小程序商城,希望开发鸿蒙元服务。
前置准备工作
- 梳理小程序源码关键配置文件,提取通信基地址、租户标识、加密密钥、向量 IV、报文信封格式。
• 配置文件:config.js / cf.config:后端基址、租户 ID
• 请求工具文件:utils/util.js:加密密钥、IV、响应信封格式 - 建议把坑位经验一并给到 AI 辅助开发,规避协议、参数、登录态类高频问题。
- 推荐核心调试方法论:PC 探针法,在写鸿蒙 App 代码之前,先在 PC 环境完整复刻后端加密通信协议,把协议问题和客户端代码问题解耦。
一、项目完整实施流程总结
1.1 新旧端对比
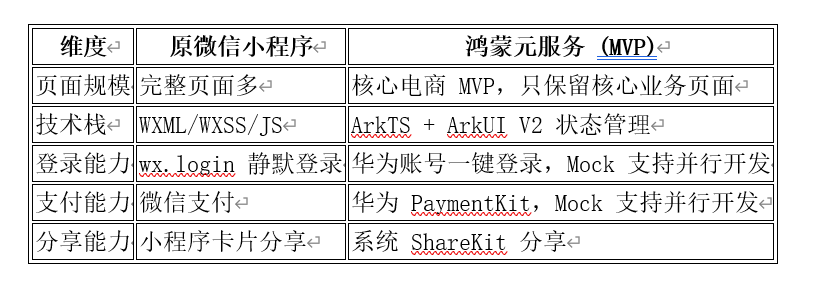
1.2 实施步骤
- 源码考古阶段:梳理全部接口、理解小程序启动、登录逻辑,确认 DIY 首页装修数据结构。
- SDD 五阶段开发流程:需求分析,明确 MVP 边界和裁剪范围;架构设计;任务拆解;编码实现;测试验证。
- 鸿蒙特有能力适配:登录、支付、分享适配华为系统 Kit;实现 Mock 双开关;输出后端对接文档。
- 多轮真机联调闭环
• 第一轮:加密层问题,依靠 PC 探针确认后端无问题,定位客户端字节编码错误;
• 第二轮:登录态问题,后端参数规则理解偏差,补充登录守卫逻辑;
• 第三轮:完整业务链路回归测试:首页→商品详情→登录→加购→下单全流程。 - 收尾:全部开发任务闭环,归档非阻断警告信息。
1.3 两大核心实战方法论
① PC 探针法(最高价值)
在编写鸿蒙客户端代码之前,在 PC 上完整复刻整套加密通信协议。
• 实现方式:PowerShell 脚本完成 AES CBC 加密、Hex 编码、POST 请求、响应解密,打印完整业务返回。
• 核心价值:区分问题归属,快速判断问题属于后端协议,还是鸿蒙客户端实现。同时可以提前验证匿名态、登录态两种请求场景,提前发现后端特殊参数规则,避免写到客户端才发现业务限制。
② 真机日志实时捕获
系统自带hilog -x只能输出最近 1000 行日志,复杂问题日志被截断。通过后台进程持续抓取真机 hilog 输出保存到本地文件,方便复现问题后回溯完整日志。
PowerShell 参考示例
$p = Start-Process -FilePath $hdc -ArgumentList “-t <设备序列号> shell hilog” `
-RedirectStandardOutput $logFile -PassThru -WindowStyle Hidden
#复现业务问题后执行停止进程
Stop-Process -Id $p.Id
日志过滤使用Select String,注意日志 Tag 大小写敏感。
最佳实践:关键链路(加密前后、路由跳转、模板解析、业务错误返回)全部打印日志,极大缩短排错时间。
二、实战踩坑汇总(高频坑位)
2.1 网络加密协议层
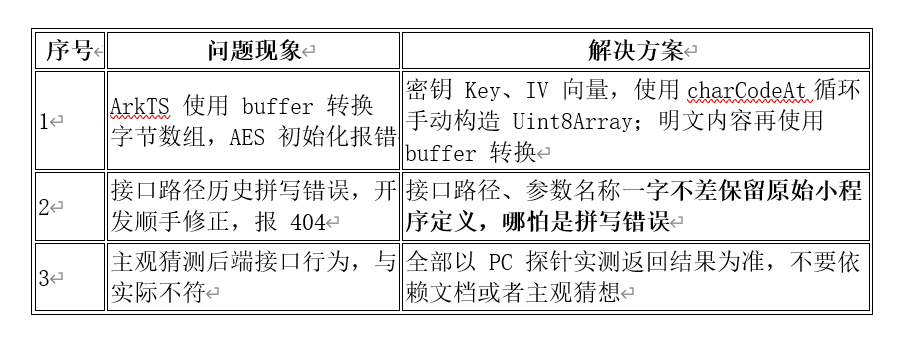
2.2 鸿蒙 ArkTS 业务实现层
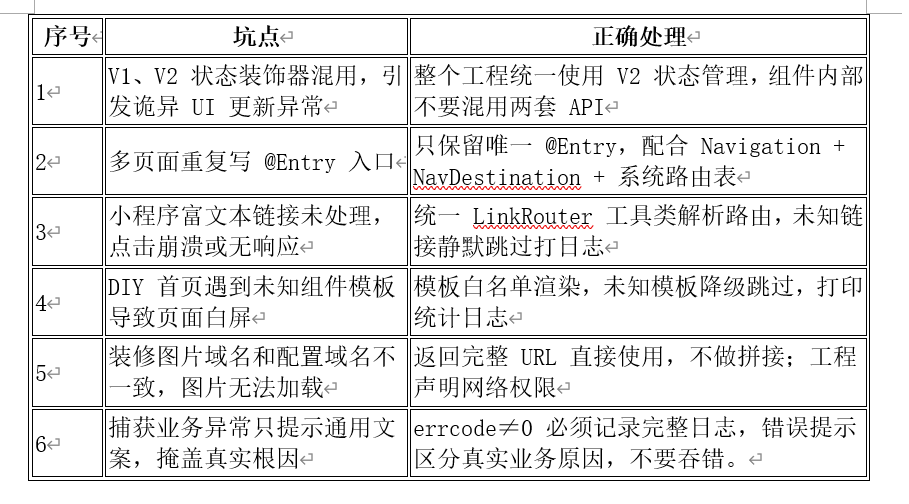
2.3 真机调试坑
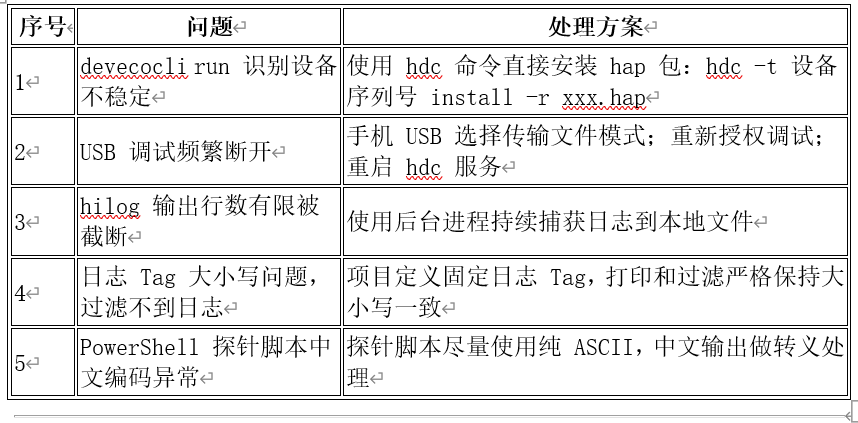
三、交付前完整验证清单(交付逐项核对)
协议层
• PC 探针脚本验证全部核心接口,覆盖匿名访问、登录态两种场景
• 加密解密全流程与小程序协议完全一致,密钥、IV、编码链路核对完成
• 接口路径、参数名称逐字核对,历史错误没有被擅自修改
功能层
• DIY 首页装修渲染正常,未知模板组件降级,不会白屏
• 未登录场景:需要 openid 页面被 LoginGuard 拦截,登录成功自动回跳原页面,参数正确
• openid 持久化,登录一次后续访问不需要重复登录
• 商品详情、搜索、购物车、下单完整业务链路真机跑通
• 系统分享功能正常调用
• 被裁剪模块入口有 “暂未开放” Toast 兜底提示
工程层
• arkts_check 无报错,工程构建编译成功
• 真机部署运行,关键链路无 Error 级日志
• Mock 开关状态确认,待后端联调的模块做好标注

讨论HarmonyOS开发技术,专注于API与组件、DevEco Studio、测试、元服务和应用上架分发等。
更多推荐
 2
 0
- 0


 已为社区贡献317条内容

所有评论(0)