【共创稿事节】HarmonyOS 7 安全相机 2.0 实战:数字内容溯源,为拍摄内容提供来源保护
引言:一张照片,怎么证明它"没被 AI 改过"
V哥前两天刷到个新闻:有人用 AI 把合同、票据、证件"P"了一遍,肉眼根本分不出来。到了金融开户、政务核验、司法取证的场景,"这张照片是不是真的、有没有被改过"就成了生死线。
传统做法靠"人眼比对 + 平台背书",但 AI 生成的图和真机拍的图长得越来越像,人眼靠不住了。HarmonyOS 7 的解法很硬核:安全相机(SecureCamera)——它在相机硬件层面给每一帧图像打上可信签名,配合设备证明密钥和证书链,让服务端能验证"这张图确实来自一台真实设备的安全摄像头、且未被篡改"。这就是"数字内容溯源"的本质:不是防你拍,而是证明你拍的是真的。
口径说明:本文涉及的能力名称、接口与约束均来自华为官方文档;具体版本边界("2.0"为本文系列语境)以官方最新文档为准。运行表现以真机实测为准。
一、安全相机到底解决什么痛点
一句话:为图像数据提供真实性与完整性证明。
- 真实性:这张图是不是真机安全摄像头拍的,而不是 AI 生成或事后合成的。
- 完整性:图像从拍下到上传,有没有被中途篡改(裁剪、替换、重编码)。
它和"加水印""加 EXIF"完全不同。水印能抠掉,EXIF 能改,但安全相机的签名是在 TEE/可信环境里对每帧数据做的密码学签名,篡改后签名立刻校验失败。这正好命中金融开户、政务核验、司法取证这类"宁可慢一点、不能假一点"的刚需场景。
二、原理:签名 + 证书链,把"来源"焊死在图像上
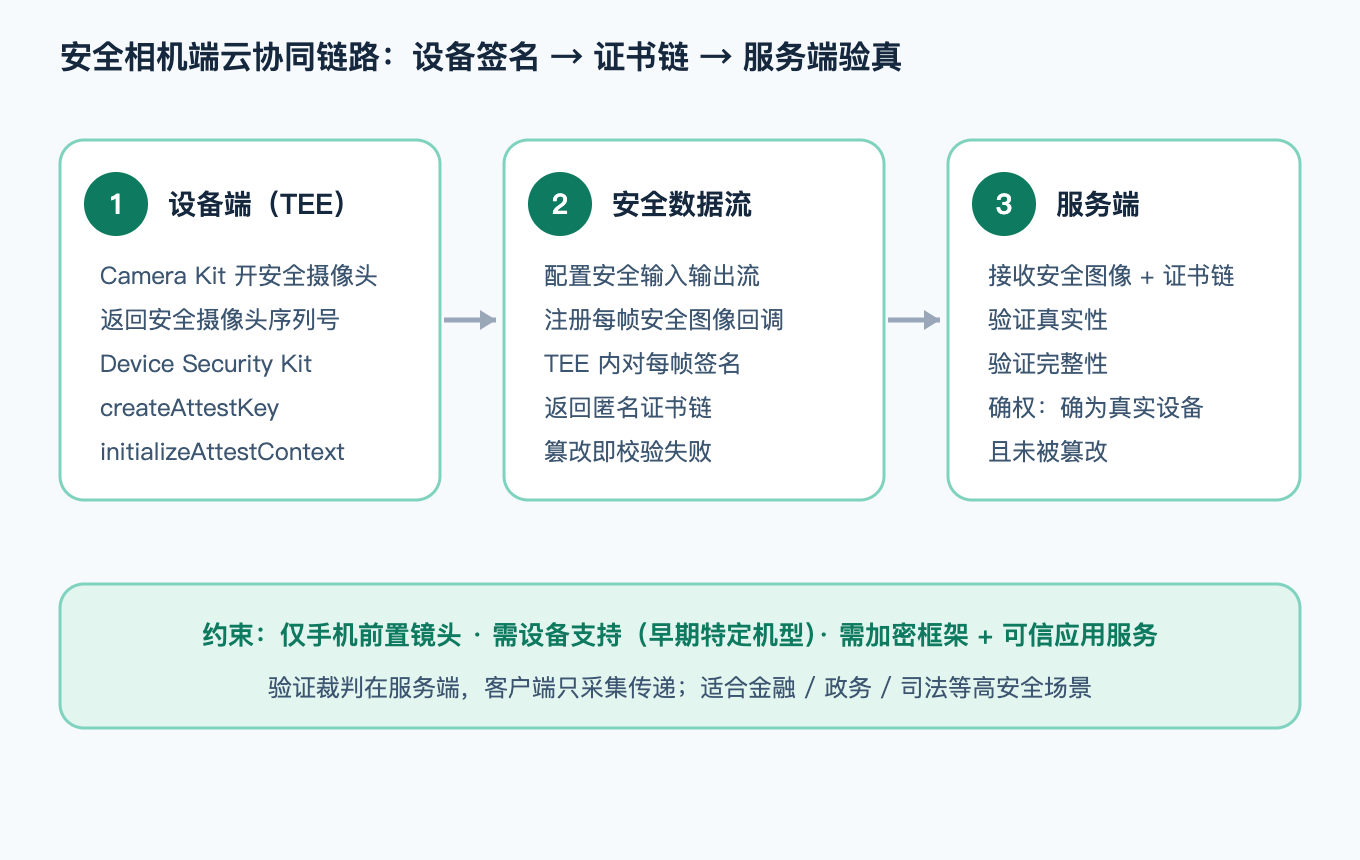
安全相机不是相机 App 的一个开关,而是一条端云协同的可信链路,由两个 Kit 配合完成:
- Camera Kit 负责"打开安全摄像头",成功后返回给应用一个安全摄像头序列号。
- Device Security Kit(
@kit.DeviceSecurityKit的trustedAppService) 负责"证明":创建证明密钥、初始化证明会话,最终返回匿名证书链。 - 应用用 Camera Kit 配置安全数据流,注册每帧安全图像的回调监听。
- 每一帧安全图像带着签名回到应用,最终在服务端完成签名验证——确认图像真实、完整。
核心思路是:可信环境(TEE)里的密钥对图像数据签名,证书链把"密钥属于某台真实设备"这件事也证明给服务端。恶意方拿不到 TEE 里的密钥,就伪造不出能通过验证的图。这就把"图片来源"从一句口头声明,变成了密码学可验证的事实。
三、接入实战:四步走
官方给出的步骤可以归纳为四步(详细 API 以 Camera API 参考为准):
第一步,选对设备与镜头。 先通过 cameraManager.getSupportedSceneModes() 查设备支持的场景模式,只有返回 camera.SceneMode.SECURE_PHOTO 才说明支持安全相机;并且当前安全相机仅支持手机前置镜头。先过滤出前置摄像头,再判断它是否支持 SECURE_PHOTO。
import { camera } from '@kit.CameraKit';
import { trustedAppService } from '@kit.DeviceSecurityKit';

function isSecureCamera(cm: camera.CameraManager, device: camera.CameraDevice): boolean {
  const modes = cm.getSupportedSceneModes(device);
  return modes.some(m => m === camera.SceneMode.SECURE_PHOTO);
}
第二步,建证明密钥 + 初始化证明会话。 在 Device Security Kit 里,用 trustedAppService.createAttestKey() 创建证明密钥(安全相机和安全定位共用同一把密钥),再用 initializeAttestContext(userData, options) 初始化证明会话,拿到匿名证书链。密钥建议页面出现时创建、页面销毁时 destroyAttestKey() 清理,避免长期驻留。
第三步,配安全数据流,注册每帧回调。 回到 Camera Kit,配置安全相机输入输出流,重点是配置安全数据流并注册每帧安全图像的回调监听。这一帧帧的"安全图像"就是带着签名的数据,普通预览帧拿不到。
第四步,服务端验签。 应用把安全图像和证书链送到自己的服务器,由服务端完成签名的真实性 + 完整性验证。客户端只负责采集和传递,验证的裁判在服务端——这样即使客户端被逆向,恶意方也伪造不出能通过验证的图像。
四、约束与边界:它不是"日常拍照增强"
V哥必须把这些红线讲清楚,免得你拿去乱用:
- 设备受限:安全相机依赖硬件可信环境,早期仅特定机型(如 Mate 60 Pro 的 ALN-AL00)支持,且目前仅前置镜头。做之前先
getSupportedSceneModes探一下,不支持就降级到普通相机并明确告知用户。 - 依赖栈较重:需要加密算法框架 + 可信应用服务(Device Security Kit)配合,接入成本高于普通相机,适合高安全场景,不适合所有 App 默认开启。
- 每帧签名有开销:安全数据流逐帧签名,性能和功耗比普通拍照高,应在"确实需要内容溯源"的环节才启用。
- 验证在服务端:客户端拿到的签名必须回到你自己的服务端验,别在端上"自嗨式"信任。
五、它和数字盾、星盾怎么分工
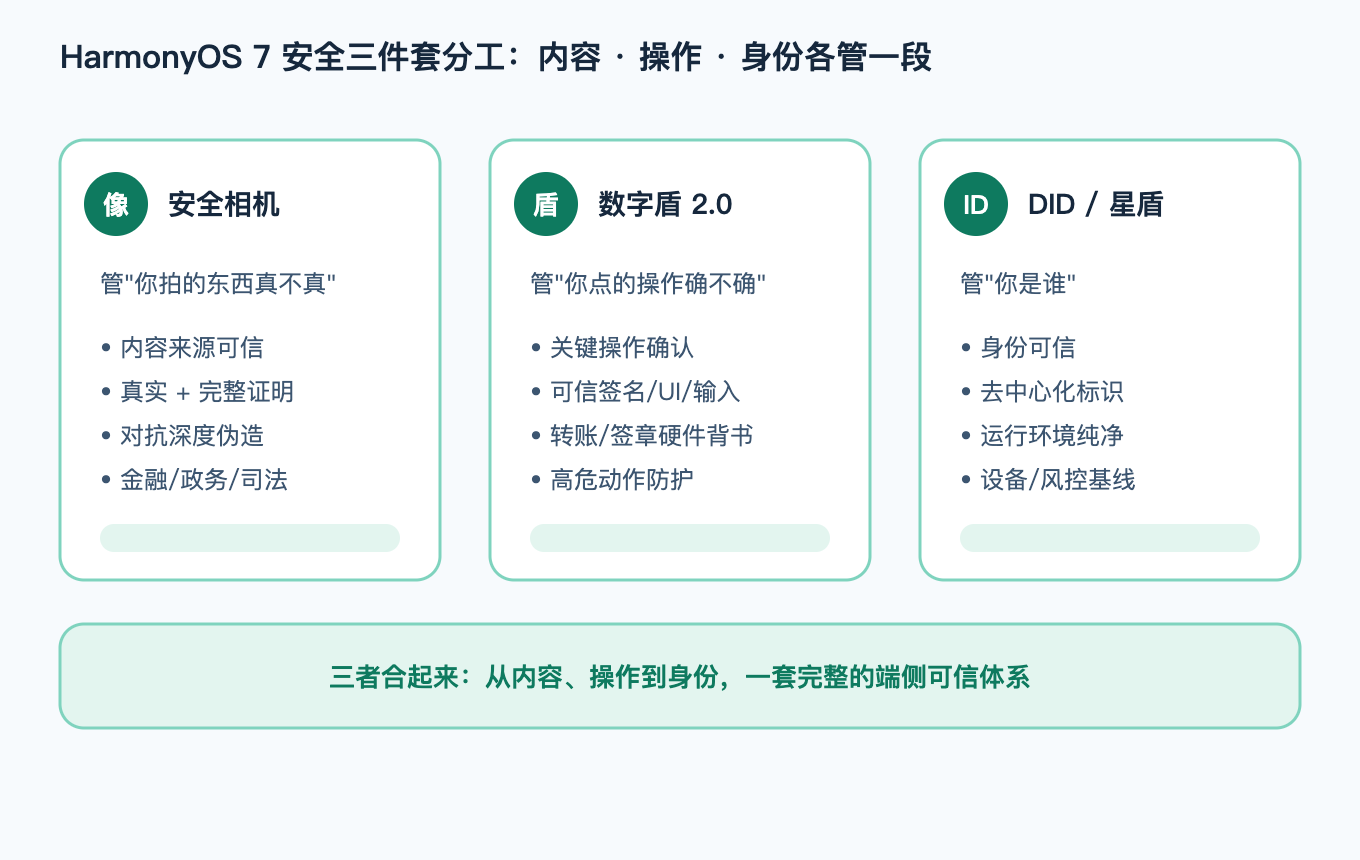
HarmonyOS 7 的安全三件套各有地盘:
- 安全相机:保"内容来源可信"——这张图是不是真机拍的、没被改。
- 数字盾 2.0:保"关键操作确认"——转账、签章这类高危动作有没有经过硬件级确认。
- 星盾机密风控/ DID:保"设备与身份"——运行环境是否纯净、用户身份是否可信。
一句话区分:安全相机管"你拍的东西真不真",数字盾管"你点的操作确不确",DID 管"你是谁"。三者合起来,才是一套从内容、操作到身份的完整可信体系。
六、什么时候该上安全相机
如果你的业务里出现"图片真实性"是硬指标——远程开户的人脸照、电子合同的拍摄件、政务材料的取证图、保险理赔的现场照——那安全相机就是刚需,它能把"凭肉眼信"升级成"凭密码学信"。如果只是普通社交、扫码、美颜,普通相机足够了,别为了酷而加重链路。
参考与出处
以下为本文涉及的官方文档,能力名称、接口与约束均以此为据;具体版本边界与机型支持以官方最新文档为准。
- 华为设备开发官网 · 安全相机(ArkTS)Camera Kit:https://device.harmonyos.com/cn/docs/apiref/harmonyos-guides/camera-secure-photo
- 华为设备开发官网 · 安全摄像头场景(Device Security Kit):https://device.harmonyos.com/cn/docs/apiref/harmonyos-guides/devicesecurity-taas-securecamera
- 华为开发者联盟 · 安全摄像头场景(可信应用服务):https://developer.huawei.com/consumer/cn/doc/harmonyos-guides-V5/devicesecurity-taas-securecamera-V5
最后一句:内容溯源的本质不是"防你拍",而是"证明你拍的是真的"——HarmonyOS 7 的安全相机把这句声明焊成了密码学可验证的事实,让金融、政务、司法场景里那张关键照片,从"看着像真的"变成"验过确实是真的"。

讨论HarmonyOS开发技术,专注于API与组件、DevEco Studio、测试、元服务和应用上架分发等。
更多推荐
 1
 0
- 0


 已为社区贡献119条内容

所有评论(0)