登录社区云,与社区用户共同成长
邀请您加入社区
从数据最小化、风险信号融合、策略编排和审计降级四个方面,设计端侧机密风控的可维护工程结构。
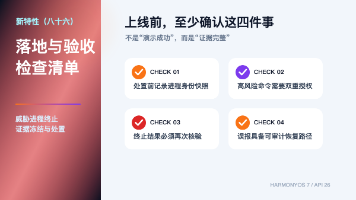
本文业务场景是:企业终端检测到恶意进程后,需要在不破坏取证链的前提下停止其运行。主操作为“终止确认的恶意或可疑运行进程”。成功标准至少包括:目标结果正确、用户可取消、进程重启可恢复、重复回调不破坏终态、性能指标可度量、隐私数据未越界。value?: string非目标也要写清:不绕过系统权限,不在不支持设备伪造成功,不把平台对象直接暴露给页面,不用用户原始数据换取更方便的调试。威胁进程终止:证据冻
本文基于HarmonyOS ArkUI框架,针对智慧物业巡检系统痛点,提出融合Camera Kit影随人动、手动对焦、Tabs嵌套滚动与Notification沙箱铃声四大特性的一体化解决方案。通过声明式UI与状态驱动设计,实现巡检任务精准可视化、告警分级响应与路径自然流转。结合“语义即颜色”的深色安全蓝灰主题体系,构建高效、可读性强的交互界面,显著提升巡检效率与安全性。
Ringtone Kit 的高质量接入不在于调用次数,而在于边界清晰、状态可恢复、失败可解释、指标可验证。围绕“音乐应用允许用户把本地片段裁剪为来电铃声,并在设置前安全试听”建立能力门禁、领域契约、幂等状态机、资源生命周期和真机证据,才能把 HarmonyOS 7 / API 26 能力从演示代码推进到可维护产品。
图 1:Markdown 渲染适配封面图,用来概括本文主题、适配对象和工程边界。实际项目里,Markdown 渲染适配经常不是“引入依赖就能用”的问题。真正麻烦的是输入来源、平台能力、生命周期、异常处理和发布说明没有被写清楚。前期省掉这些边界,后面一升级库版本或换设备,就会变成全链路排查。本文围绕和展开,目标是把三方库从“能跑一次”整理成“能被业务稳定接入”。读者可以按文中的源码地图、配置入口、封
图 1:OpenSSL 类安全库适配封面图,用来概括本文主题和适配边界。安全库适配不能只看能否编译。证书读取路径、算法开关、随机数来源、错误日志和密钥生命周期,都会影响最终上线风险。本文把 OpenSSL 类库当成安全基础设施处理:Native 层只暴露必要能力,ArkTS 层拿到的是明确的安全结果,而不是原始错误堆栈。图 2:OpenSSL 类安全库适配流程图,用来串起从接入到验收的关键步骤。图
结合 ClassroomDataExport 与 exportClassroomData,拆解 schema v2、导出时间、存储模式、四类课堂数据和 rawAudioIncluded=false 的隐私边界。
实际项目里,CommonEvent 最常见的问题不是事件发不出去,而是页面反复进入后订阅重复、离开页面后回调仍然触发、或者自定义事件被错误来源冒用。本文把事件名、权限、注册时机、回调校验和退订动作放在一条链路里处理,让公共事件只在该到达的地方到达。
复制功能看起来只有一次setData(),实际却把内容交给了系统级共享通道。若应用把登录令牌、完整订单对象或内部文件路径当普通文本写入,其他应用的粘贴场景可能接触到这些内容;若所有类型都用text/plain,接收方又无法判断应该显示文字、打开 URI,还是解析结构化数据。功能能用,并不等于边界正确。本文以“笔记应用复制标题、富文本和分享地址”为例,围绕PasteData、MIME 类型、、读取前
为Want、URI和外部拉起建立统一参数契约、白名单和幂等路由恢复。
平台采用深色安全蓝灰主题,通过接口集中声明全部颜色字段。bg: string;// 页面背景(安全蓝灰黑)// 卡片底色(深蓝灰)// 主标题(冷白)// 副标题(蓝灰)// 三级弱文本(暗蓝灰)// 警示橙(主色)// 警示橙深色(渐变起点)// 信息蓝(电气 / 内层日志)// 合格绿(消防 / 已生效)// 警示红(失败 / 删除)// 分割线// Tab 选中色// 弹窗遮罩// 橙底文字
bg: string;// 页面背景(安全蓝灰黑)// 卡片底色(深蓝灰)// 主标题(冷白)// 副标题(蓝灰)// 三级弱文本(暗蓝灰)// 警示橙(主色)// 警示橙深色(渐变起点)// 信息蓝(电气 / 内层日志)// 合格绿(消防 / 已生效)// 警示红(失败 / 删除)// 分割线// Tab 选中色// 弹窗遮罩// 橙底文字色(深暖黑)接口定义了 14 个语义化色彩字段。oran
平台采用深色安全蓝灰主题,通过bg: string;// 页面背景(安全蓝灰黑)// 卡片底色(深蓝灰)// 主标题(冷白)// 副标题(蓝灰)// 三级弱文本(暗蓝灰)// 警示橙(主色)// 警示橙深色(渐变起点)// 信息蓝(电气 / 内层日志)// 合格绿(消防 / 已生效)// 警示红(失败 / 删除)// 分割线// Tab 选中色// 弹窗遮罩// 橙底文字色(深暖黑){ icon:
Release 包能生成不代表发布流程安全。混淆无法保护配置文件中的密码,签名材料也不应该进入仓库。本文从 ArkGuard 能力边界、保留规则、签名配置隔离、产物管理和泄露响应五个方面整理个人开发者发布实践。
安全存储不是一道选择题,而是一道必答题。解决日常加密需求,HUKS兜底高敏感数据,el2/el4分级目录做系统层防护,RDB加密数据库处理结构化数据。工具都在这了,用不用、怎么用,就看你对自己用户数据的态度了。最后说一句大实话:安全方案没有绝对的安全,只有成本和收益的权衡。HUKS + el2 的二次加密方案已经是目前 HarmonyOS 上你能做到的极限了。别想着自己造轮子搞什么"更安全"的方案
很多上架问题并不是复杂 Bug,而是 Bundle ID 改错、三语言漏 Key、权限意外增加、图标被占位文件替换。本文展示如何用一个零业务依赖的 Node 脚本,在构建前自动检查 HarmonyOS 项目关键约束。
本文分析了HarmonyOS Stage模型中UIAbility、WindowStage和ArkUI页面的生命周期分工机制。文章指出,UIAbility负责应用组件和窗口生命周期管理,WindowStage装载页面,而ArkUI页面则负责业务状态恢复和显示逻辑。通过"心晴手记"应用案例,作者展示了如何合理分配各层级的职责:UIAbility转发前后台事件,页面处理应用锁等业务状态,通过eventH
在移动互联网时代,网约车出行平台已经成为了城市交通基础设施中不可或缺的一环。从滴滴出行到 Uber,从高德打车到 Lyft,各大出行平台都在不断优化用户体验、提升匹配效率、增强安全保障。对于开发者而言,构建一个功能完备的网约车应用,不仅需要处理复杂的业务逻辑,还需要在 UI 层面实现多场景、多状态的流畅切换。本文将以一款基于 HarmonyOS ArkUI 框架开发的网约车出行平台 Demo 应用
HarmonyOS ArkWeb 安全治理实战摘要 本文针对HarmonyOS ArkWeb容器的安全风险提出四方面治理方案: URL白名单管控 - 通过协议、域名、路径三重校验确保仅加载可信页面 JSBridge分级控制 - 将原生接口分为只读、需确认、禁止三类,默认禁止并严格参数校验 Cookie生命周期管理 - 根据注销/切换账户等场景制定不同的清理策略 文件操作边界限制 - 对上传下载文件
本文针对HarmonyOS应用外部跳转的安全风险,提出系统化治理方案。通过构建四层防护体系(入口收敛→域名校验→参数净化→路由分发),实现外部链接的全流程管控。关键措施包括:1)统一LinkReceiver入口处理Want/URI;2)DomainPolicy严格校验HTTPS域名白名单;3)ParamParser进行参数类型转换与边界控制;4)RouteDispatcher通过页面白名单映射安全
防窥保护(dlpAntiPeep)与DLP(Data Loss Prevention,数据防泄漏)维度防窥保护(dlpAntiPeep)DLP 数据防泄漏防护层面物理空间(屏幕窥视)数据层面(文件加密、权限控制)感知方式前置摄像头实时感知文件标签、权限策略响应方式隐藏 UI、拉起蒙层加密分享、访问控制所属 Kit优先级应用类型推荐接入方式防窥策略P0金融类(银行、证券、支付)全量接入敏感数字隐藏
华为DevEcoCode的"Plan+Build"模式为HarmonyOS应用开发提供了一种智能化新范式。该模式通过AI辅助实现"先审方案后执行"的开发流程:在Plan阶段,AI对任务进行深度分析拆解,生成多种技术方案并评估推荐;在Build阶段,基于审定方案自动生成规范代码。这种模式将开发者的角色从编码执行者转变为方案设计评审者,通过分离思考与执行环节,有